Redirecionamento de portas: o que é e o que resolve
Publicado em 2026-09-12 por frfrand
Qué hace realmente un reenvío de puertos, en qué se diferencia de un proxy inverso y de un túnel SSH, y cuándo cada uno es la herramienta correcta.
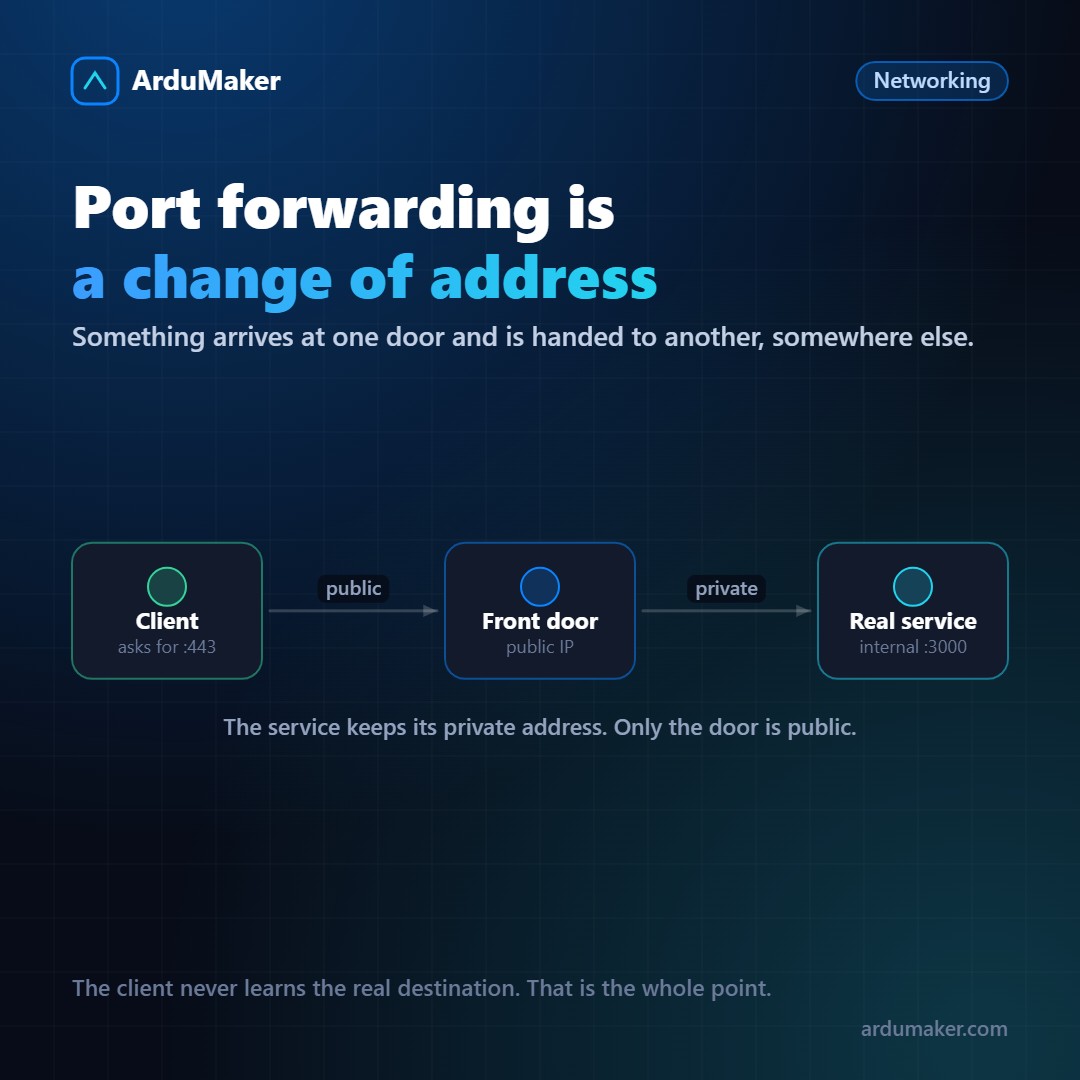
"Redirecionamento de portas" soa como uma única coisa e, na verdade, é usado para três mecanismos distintos que convém separar, porque são escolhidos em momentos diferentes.
Em todos, a ideia de fundo é a mesma: algo chega a uma porta e é entregue em outra, que pode estar em outra máquina.
1. O encaminhamento do roteador (NAT)
É o clássico da rede doméstica. Seu roteador tem um IP público; as máquinas de dentro têm endereços privados que a Internet não pode alcançar.
Um encaminhamento diz ao roteador: "tudo o que chegar à porta 8080 do meu IP público, mande para a porta 80 da máquina 192.168.1.50".
Funciona na camada de rede: o roteador reescreve o endereço de destino do pacote. Não entende nada do que viaja dentro.
É o que se usa para expor um console de jogos, uma câmera ou um servidor caseiro. E é também a forma mais fácil de deixar algo exposto sem querer, porque o roteador não valida nada do que passa.
2. O proxy reverso
Aqui o intermediário entende o que transporta. O nginx recebe uma requisição HTTPS na 443 e decide, de acordo com o domínio e o caminho, para qual aplicação interna enviá-la.
server { server_name api.miempresa.com; location / { proxy_pass http://127.0.0.1:3000; } }
A diferença importante: como fala HTTP, pode distribuir por domínio (vários sites em um mesmo servidor), terminar o TLS, armazenar em cache, comprimir, limitar requisições e adicionar cabeçalhos. Um encaminhamento de roteador não pode fazer nada disso.
Se o que você move é tráfego web, quase sempre quer um proxy reverso e não um encaminhamento simples.
3. O túnel SSH
O mais subestimado dos três, e o que mais resolve problemas no dia a dia.
ssh -L 5432:localhost:5432 prod
Isso faz com que a porta 5432 do servidor apareça como se fosse local na sua máquina. Seu cliente de banco de dados se conecta ao localhost e o tráfego viaja criptografado por SSH.
A grande vantagem: o banco de dados não precisa estar aberto à Internet. Não há porta exposta, não há scanner automático que a encontre, e o acesso está atado à sua chave SSH.
Também existe ao contrário (-R), que publica uma porta da sua máquina no servidor. Útil para mostrar a alguém algo que roda no seu laptop.
Qual usar
- Tráfego web, com domínios e certificados? Proxy reverso.
- Acesso pontual seu a um serviço interno (banco de dados, painel, Redis)? Túnel SSH.
- Um protocolo que não é HTTP e que precisa estar público de verdade? Aí sim, encaminhamento, com firewall bem apertado.
A pergunta que ordena a decisão: isso precisa estar aberto ao mundo, ou somente a você? Se a resposta for "a mim", não abra uma porta: faça um túnel.
Como usamos nós
Entre os servidores da ArduMaker, o tráfego interno não sai para a Internet para voltar a entrar: viaja por túneis entre VPS, com as portas publicadas apenas do lado que as precisa. Um serviço em um servidor pode consumir um banco que vive em outro sem que esse banco tenha jamais um endereço público.
É o mesmo princípio de todo o sistema: o que não precisa estar aberto, não se abre.