O que é o Tailscale e por que mudou a forma de conectar máquinas
Publicado em 2026-09-12 por frfrand
Una VPN sin servidor central por el que pase el tráfico: cómo funciona el modelo de malla sobre WireGuard, qué resuelve que una VPN clásica no, y cuándo no conviene.
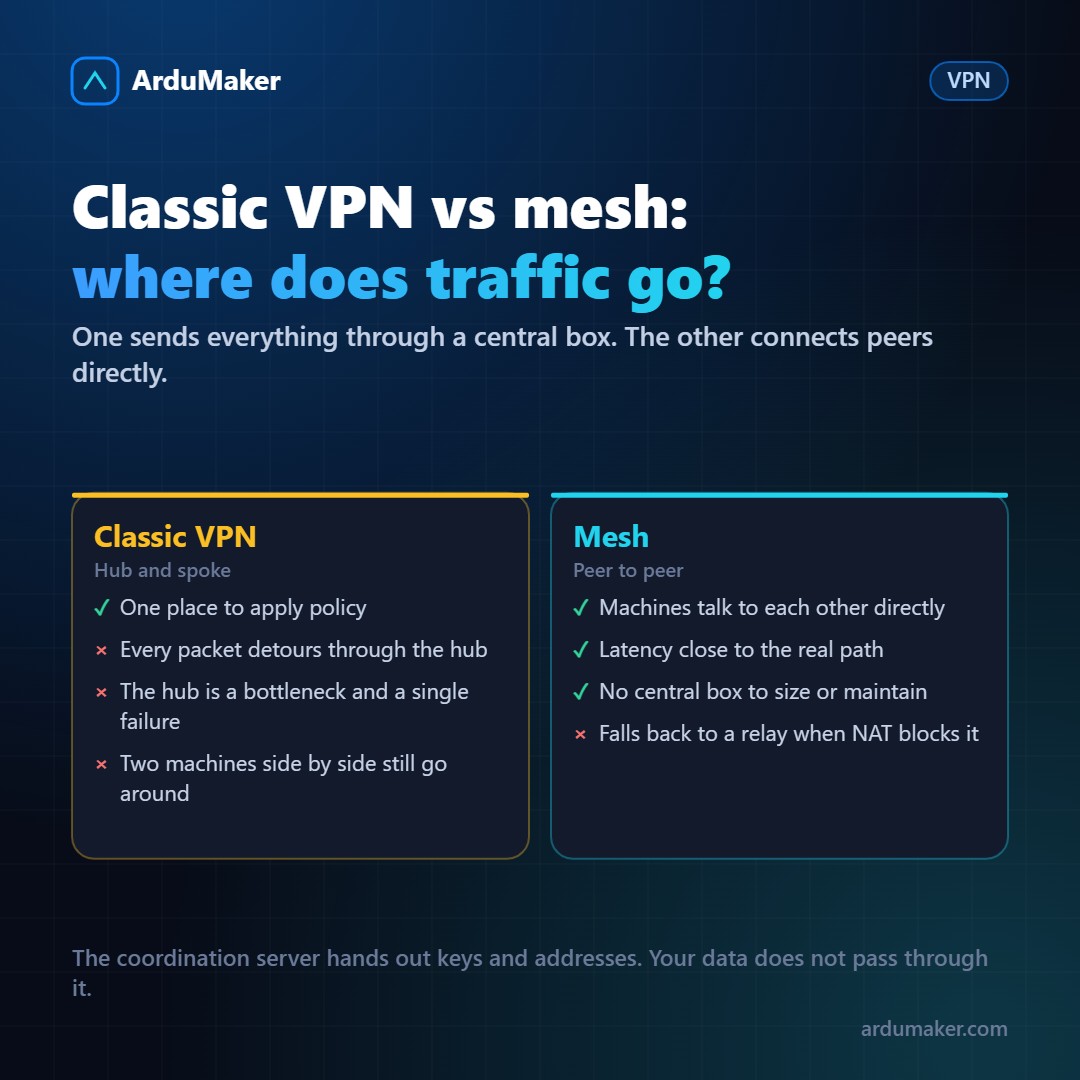
Uma VPN clássica tem um servidor central por onde passa todo o tráfego. Funciona, e tem dois problemas que se tornam evidentes quando a equipe cresce.
O primeiro é a latência: duas máquinas que estão na mesma cidade enviam seus pacotes para um servidor que pode estar em outro continente, para que voltem. O segundo é que esse servidor central é um gargalo e um ponto único de falha.
O Tailscale ataca isso com um modelo diferente.
A ideia: o controle vai por um lado, os dados por outro
O Tailscale constrói uma rede em malha sobre o WireGuard. Cada máquina que você instala recebe um endereço próprio dentro da sua rede privada e se conecta diretamente com as outras.
O servidor de coordenação existe, mas não vê o seu tráfego. O trabalho dele é distribuir chaves públicas e ajudar duas máquinas a se encontrarem. Uma vez que se encontraram, elas se comunicam diretamente.
Essa separação entre plano de controle e plano de dados é todo o segredo. O serviço central pode cair e as conexões já estabelecidas continuam funcionando.
O problema difícil que resolve
Duas máquinas atrás de roteadores domésticos não conseguem se conectar diretamente: nenhuma das duas aceita conexões de entrada. É o mesmo NAT do qual falamos ao ver o IPv4.
O Tailscale usa técnicas de perfuração de NAT: as duas máquinas começam a enviar pacotes para fora ao mesmo tempo, coordenadas pelo servidor central, e aproveitam que o roteador deixa aberto o caminho de retorno para o que ele mesmo iniciou.
Funciona na grande maioria das redes. Quando não funciona (alguns NATs corporativos são especialmente hostis), há servidores de retransmissão que encaminham o tráfego criptografado. É mais lento, mas a conexão não cai. O usuário não percebe qual dos dois caminhos está usando.
O que se sente diferente
Instala o cliente no seu laptop, no seu servidor e no de um colega. Cada um recebe um endereço estável.
A partir daí, esse endereço funciona da mesma forma, esteja a máquina no escritório, em um café ou em outro país. Pode ser usado em um arquivo de configuração, em uma string de conexão, em um script. Não muda quando a rede muda.
Isso é o que é mais difícil de conseguir com uma VPN tradicional, e é o que mais se agradece no dia a dia.
Além disso, traz controle de acesso por regras: define-se qual máquina pode se comunicar com qual e em qual porta, em um arquivo, em um único lugar, em vez de replicar regras de firewall em cada servidor.
Quando não convém
Se precisar inspecionar o tráfego. Por ser direto entre pares, não há um ponto central para observar. Para alguns requisitos de conformidade, isso é um impedimento.
Se não quiser depender de um serviço externo. O plano de controle é de terceiros. Há uma alternativa de código aberto (Headscale) que pode ser auto-hospedada, mas aí você volta a ter algo para manter.
Se tudo o que precisa é acessar um servidor. Para isso basta SSH com chaves, e não é necessário adicionar uma camada.
Em que se parece ao que fazemos nós
A ideia de fundo é a mesma que aplicamos entre os VPS da ArduMaker: que as máquinas se vejam umas às outras sem que nenhuma tenha que ficar exposta à Internet, e que o acesso seja definido em um lugar e não replicado em cada servidor.
A diferença é o alcance. O Tailscale é excelente para incluir laptops e pessoas espalhadas pelo mundo. Os túneis entre VPS resolvem o trecho servidor a servidor, que é onde vive o tráfego constante e onde você não quer depender de um terceiro. As duas coisas convivem bem.