Cómo funciona una VPN, de verdad
Publicado el 2026-09-12 por frfrand
Qué hace realmente un túnel cifrado, qué esconde y qué no, por qué "VPN = privacidad" es marketing, y para qué sirve de verdad en un equipo técnico.
VPN comercial, VPN privada y acceso a servidores
No todas las VPN tienen el mismo objetivo. Una VPN comercial suele trasladar el punto de salida a Internet; una VPN privada conecta dispositivos y servicios internos. Además, el cifrado HTTPS protege el contenido de muchas conexiones incluso sin VPN: lo que pueden observar intermediarios depende de DNS, del protocolo y de otras características de la conexión.
Ejemplo real: tienes una base PostgreSQL que utiliza una API alojada en un VPS. No necesitas publicar el puerto 5432 para administrarla. Puedes acceder por SSH mediante un túnel local o utilizar una red privada autorizada. En ArduMaker puedes administrar el VPS y sus accesos, y utilizar túneles SSH para llegar a servicios internos sin dejarlos accesibles a todo Internet.
La regla es separar el problema de acceso del problema de privacidad: para entrar a una base privada, diseña permisos, red y autenticación; para navegar desde una Wi-Fi pública, HTTPS actualizado sigue siendo fundamental.
Para seguir: Tailscale y las redes privadas · Documentación de ArduMaker.
"VPN" se volvió sinónimo de privacidad por la publicidad, y eso hace que mucha gente la use esperando algo que no hace. Vale separar el mecanismo de la promesa.
El mecanismo, sin metáforas
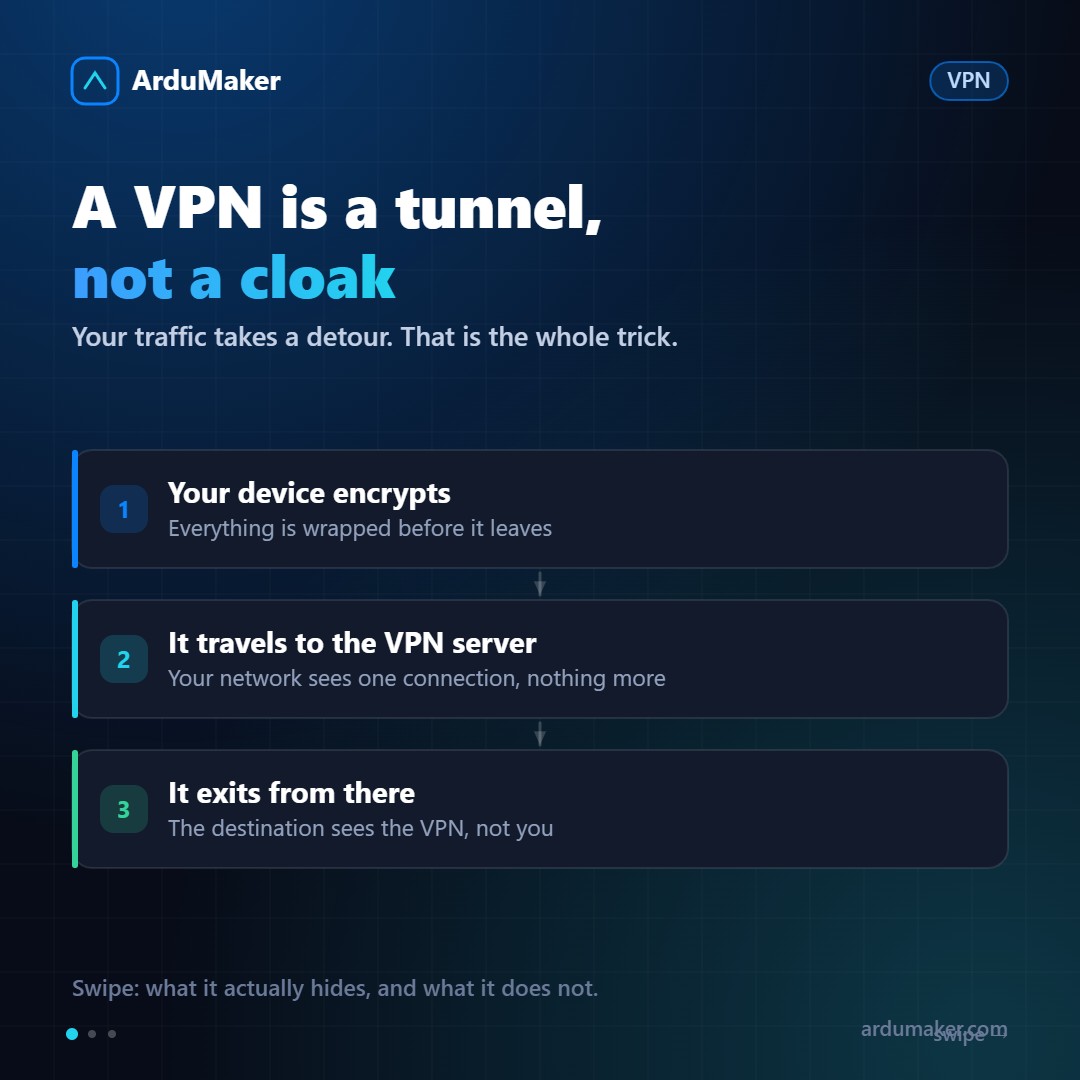
Una VPN crea un túnel cifrado entre tu dispositivo y un servidor o una red privada. Dependiendo de su configuración, puede encaminar todo el tráfico o sólo el dirigido a ciertos destinos (split tunneling). No todas las VPN funcionan como un servicio comercial de salida a Internet.
Sin VPN, tu tráfico va de tu dispositivo al router, al proveedor de Internet, y de ahí al destino. Cada uno de esos saltos ve, como mínimo, a dónde te estás conectando.
Con VPN, tu dispositivo envuelve cada paquete en otro paquete cifrado dirigido al servidor VPN. Tu router y tu proveedor sólo ven una cosa: que hay una conexión cifrada con ese servidor. No ven qué hay adentro ni a dónde va.
El servidor VPN desenvuelve el paquete y lo manda al destino real. La respuesta vuelve por el mismo camino.
Lo que esto esconde, y de quién
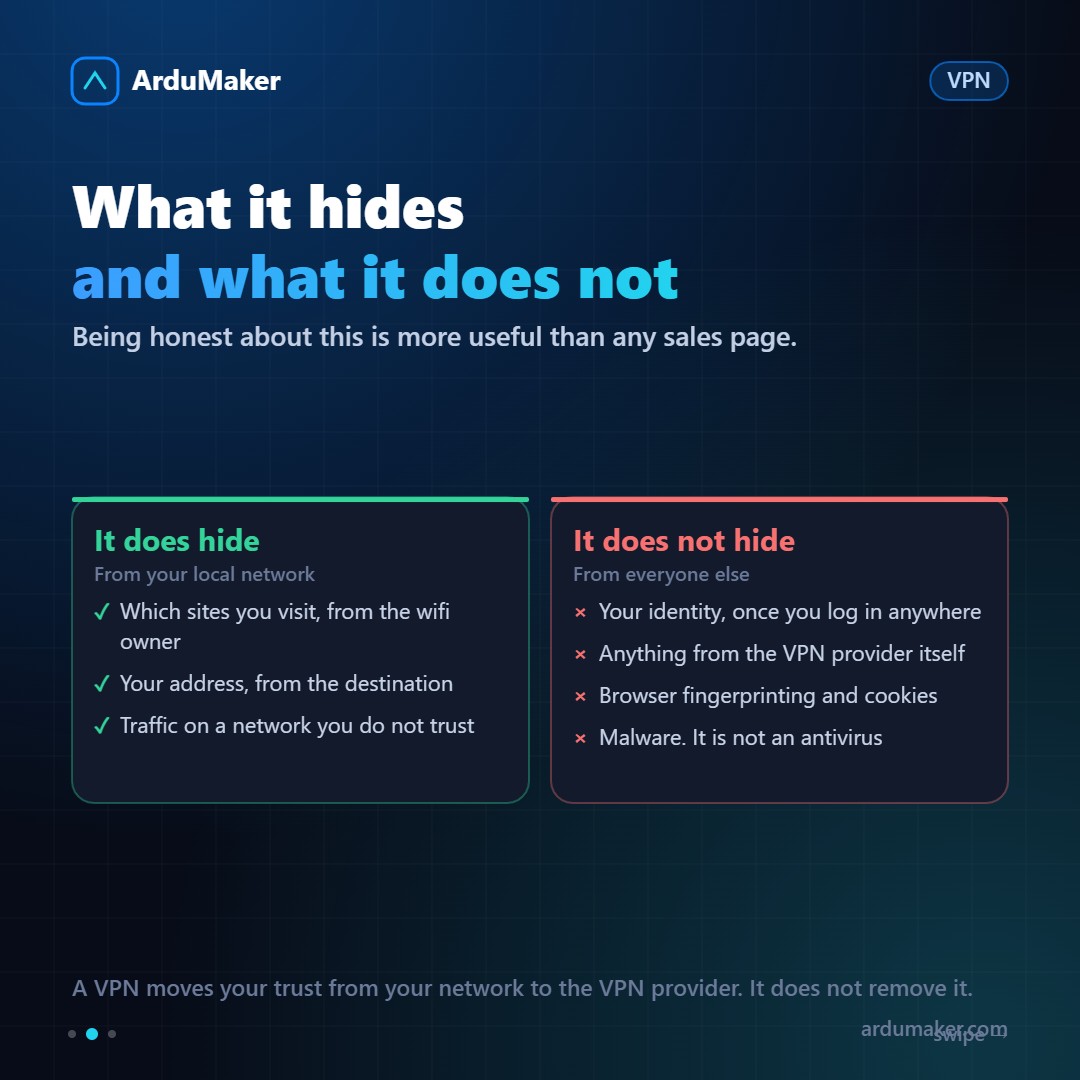
De la red local y de tu proveedor de Internet: el túnel puede ocultar los destinos de las conexiones que pasan por él, aunque todavía se puede observar que usás una VPN, cuándo te conectás y cuánto tráfico enviás. Si ciertas consultas DNS o rutas quedan fuera del túnel, esa información puede seguir siendo visible. Además, HTTPS ya cifra el contenido de muchas conexiones web sin necesidad de VPN.
Del sitio de destino: ve la dirección del servidor VPN en lugar de la tuya. Por eso sirve para acceder a contenido restringido por región.
Del proveedor de la VPN: no todo queda oculto. Según el diseño, el proveedor puede observar direcciones de destino y metadatos del tráfico encaminado, pero normalmente no puede leer el contenido protegido por HTTPS de extremo a extremo. No eliminaste la necesidad de confiar: cambiaste qué operador ve parte de la conexión. Evaluá las políticas de datos y los incentivos de los servicios gratuitos o pagos en lugar de asumir que uno es automáticamente seguro.
De cualquier sitio donde inicies sesión: nada. Si entrás a tu correo, saben quién sos, con VPN o sin ella.
Y no protege de malware, no reemplaza un antivirus y no impide que te rastreen con cookies y huella del navegador.
Para qué sirve de verdad en un equipo
Acá está el uso que justifica el esfuerzo, y no tiene que ver con privacidad personal.
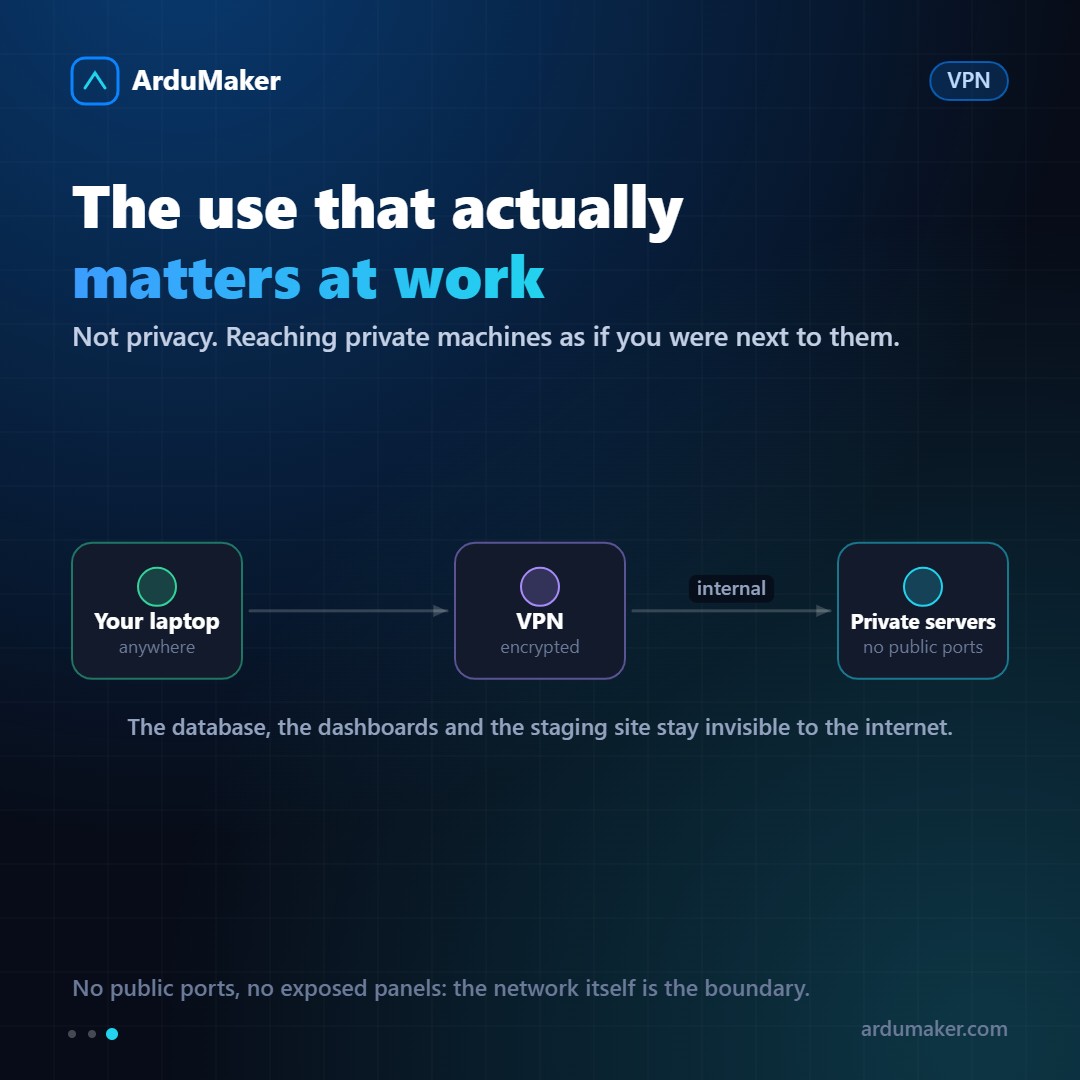
Una VPN corporativa convierte a máquinas que están en cualquier parte del mundo en vecinas de red. Tu laptop, desde un café, ve la base de datos, el panel interno y el entorno de pruebas como si estuviera en la oficina.
La consecuencia es la importante: esos servicios no necesitan ningún puerto abierto a Internet. No hay panel de administración expuesto, no hay base de datos escaneable. La pertenencia a la red privada se convierte en otra capa de control de acceso, pero no sustituye contraseñas o claves, permisos de aplicación ni registros de auditoría.
WireGuard cambió el panorama
Durante años las VPN fueron sinónimo de configuraciones largas y conexiones lentas. WireGuard, que entró al kernel de Linux en 2020, cambió eso: son unas pocas líneas de configuración, un puñado de miles de líneas de código (frente a cientos de miles de las alternativas anteriores) y bastante más velocidad.
Es la base de casi todo lo moderno en este terreno, incluido Tailscale.
Cómo decidir
- ¿Estás en una red que no controlás y querés que el dueño de esa red no vea tu tráfico? VPN comercial, paga, con una política de registros que puedas leer.
- ¿Querés que tu equipo llegue a servidores privados sin exponerlos? VPN propia o una red tipo Tailscale. Esto es lo que más valor da y lo que menos se publicita.
- ¿Querés anonimato real? Una VPN no es la herramienta.