Por que se diz que a Internet não é segura
Publicado em 2026-09-12 por frfrand
Internet se diseñó para que los paquetes lleguen, no para que nadie los lea. Qué significa eso en la práctica, qué arregló HTTPS, qué sigue siendo visible y por qué el eslabón débil casi nunca es el cifrado.
A frase "Internet não é seguro" é repetida tanto que deixou de significar algo. Vale desmontá-la, porque a parte certa é bastante específica e a parte falsa gera decisões equivocadas.
O design original
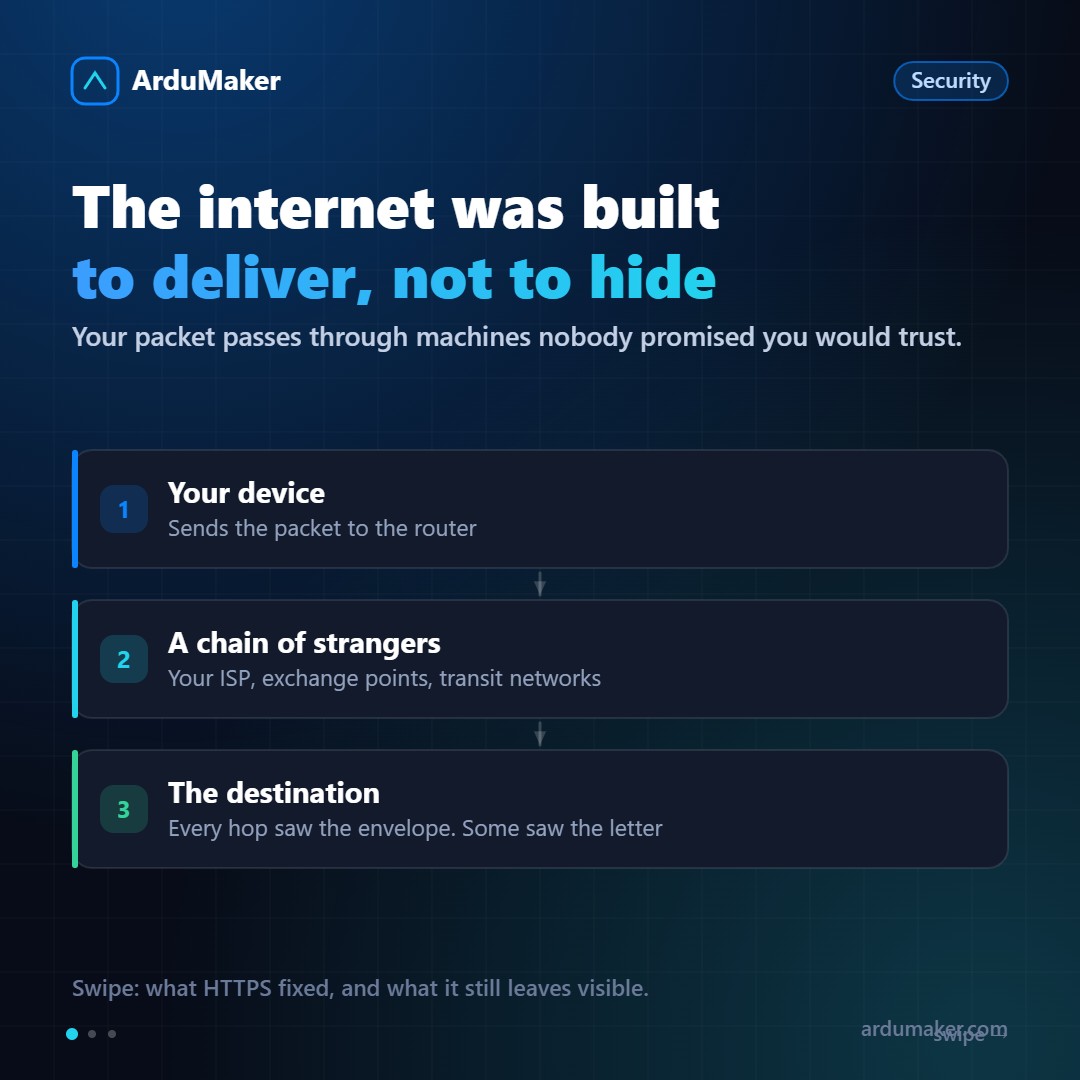
A Internet foi projetada para que os pacotes chegassem ao destino mesmo que partes da rede caíssem. Esse era o objetivo, e foi cumprido maravilhosamente.
O que não estava nos objetivos era que ninguém pudesse ler esses pacotes no caminho. Em uma rede de universidades e centros de pesquisa onde todos se conheciam, não parecia o problema principal.
A consequência é estrutural: quando você envia algo, esse pacote passa pelo seu roteador, pelo seu provedor, por pontos de troca, por redes de trânsito que você não escolheu, até chegar. Cada um desses saltos trata seu tráfego. Nenhum deles prometeu nada a você.
É isso que quer dizer "Internet não é seguro": o transporte, por si só, não protege nada.
O que o HTTPS corrigiu
O HTTPS adiciona uma camada de criptografia sobre esse transporte. E funciona: hoje, em uma conexão bem configurada, ninguém no meio pode ler nem modificar o conteúdo.
Além disso, autentica o servidor. O certificado diz que você está falando com quem pensa estar falando, e isso é respaldado por uma autoridade certificadora. Sem isso, a criptografia serviria de pouco: você poderia estar tendo uma conversa perfeitamente criptografada com um impostor.
Que hoje seja gratuito e automático (Let's Encrypt) é provavelmente a maior melhoria de segurança da última década, simplesmente porque fez com que quase todo o mundo o use.
O que ainda é visível
Aqui é onde convém ser preciso, porque se exagera nas duas direções.
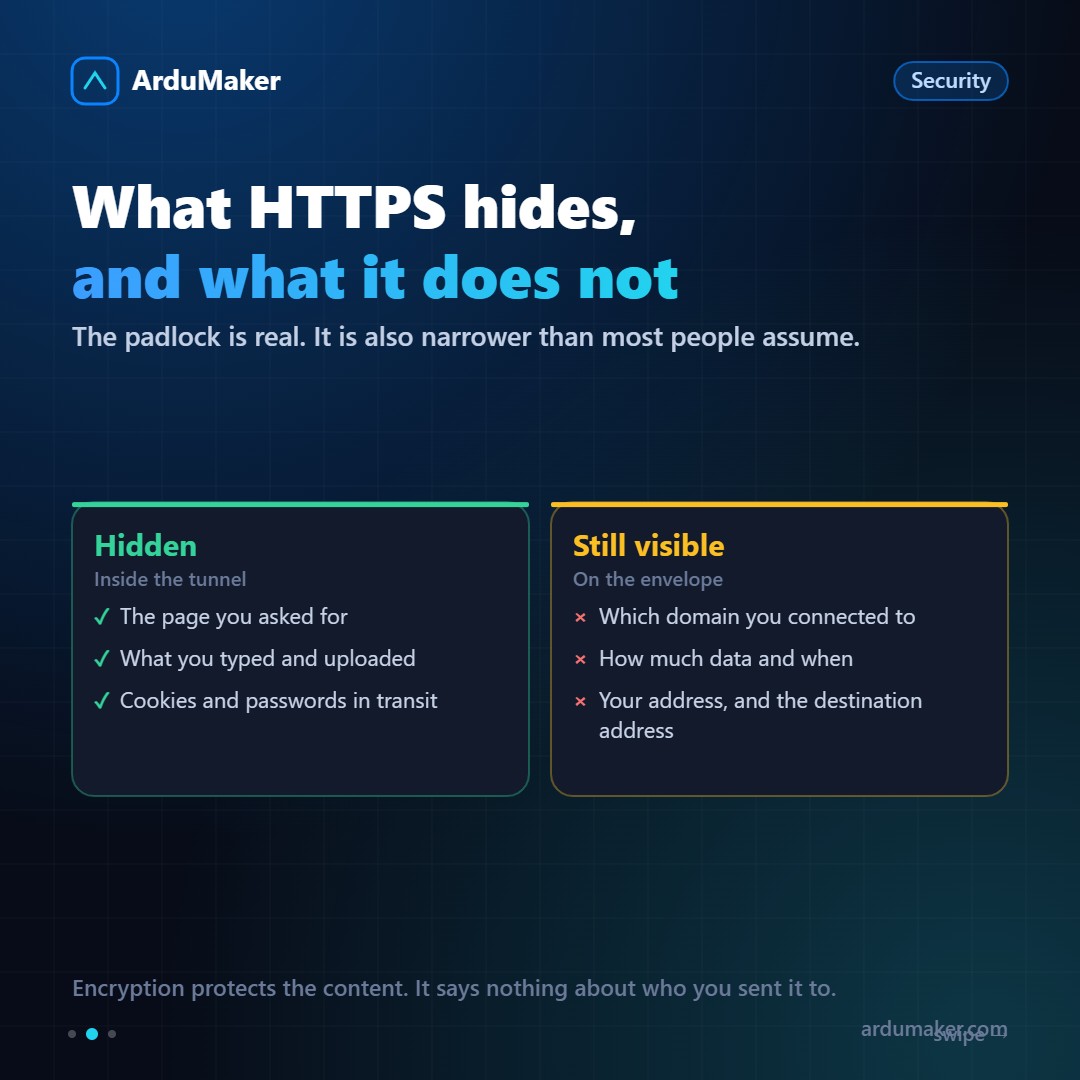
Com HTTPS, quem observar seu tráfego ainda vê:
- A que domínio você se conecta. O nome viaja sem criptografia no início do handshake, para que o servidor saiba qual certificado apresentar.
- Quanto e quando. O tamanho e o ritmo dos pacotes dizem bastante. É possível inferir qual vídeo você está assistindo pelo padrão de download.
- Os endereços de origem e destino. Sem isso o pacote não poderia ser roteado.
O que não vê: a página concreta, o que você escreveu, o que enviou.
E o ponto que mais importa
Nada do acima é por onde os ataques reais entram.
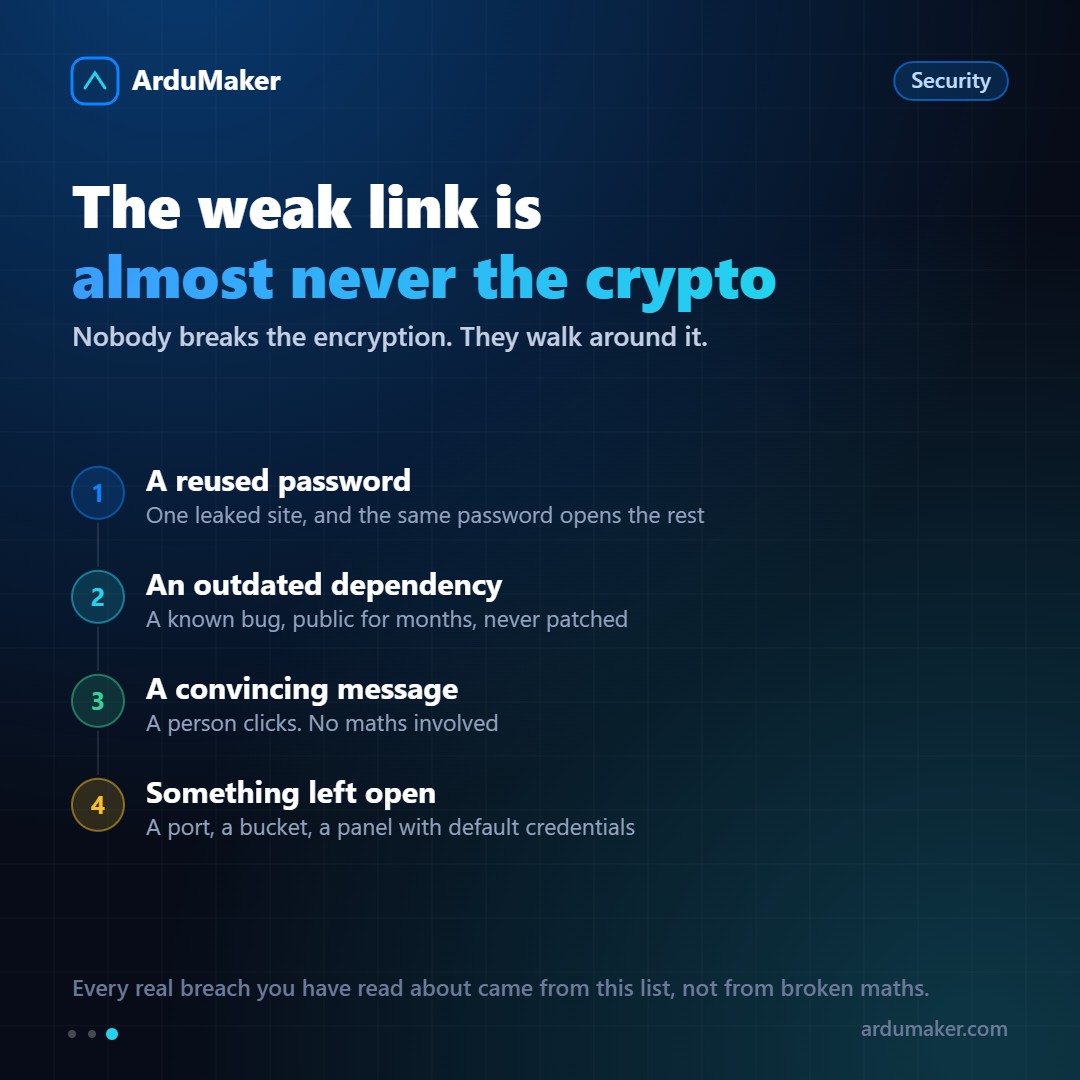
Praticamente nenhuma vazamento conhecido veio de quebrar a criptografia. Vieram de:
Senhas repetidas. Um site qualquer é vazado, e essa mesma senha abre o e-mail, o banco e o painel de administração.
Dependências desatualizadas. Uma vulnerabilidade conhecida, publicada há meses, com patch disponível, em um servidor que ninguém atualizou.
Uma mensagem convincente. Alguém clica. Não há matemática envolvida.
Algo que ficou aberto. Uma porta, um painel com credenciais padrão, um armazenamento em nuvem mal configurado.
A criptografia é a parte do sistema que funciona. Os problemas estão ao redor.
O que fazer com isso
Se você é usuário: senhas diferentes em um gerenciador, e segundo fator onde for possível. Isso só tira você da maioria dos casos.
Se você administra servidores: atualizações automáticas de segurança, nada aberto que não precise estar, chaves em vez de senhas, e backups que você testou restaurar.
Nenhuma dessas coisas é sofisticada. São exatamente as que se adiam porque nunca são urgentes até que se tornem.