Como nasceu o SSH: a história por trás do comando que você usa todos os dias
Publicado em 2026-09-12 por frfrand
Un ataque de captura de contraseñas en Helsinki en 1995, un investigador molesto, y el protocolo que reemplazó a telnet. También por qué OpenSSH existe y qué tiene que ver OpenBSD.
Escrever ssh e entrar. É tão cotidiano que custa imaginar que houve um mundo sem isso, e que esse mundo terminou relativamente pouco tempo atrás.
Antes: tudo em claro
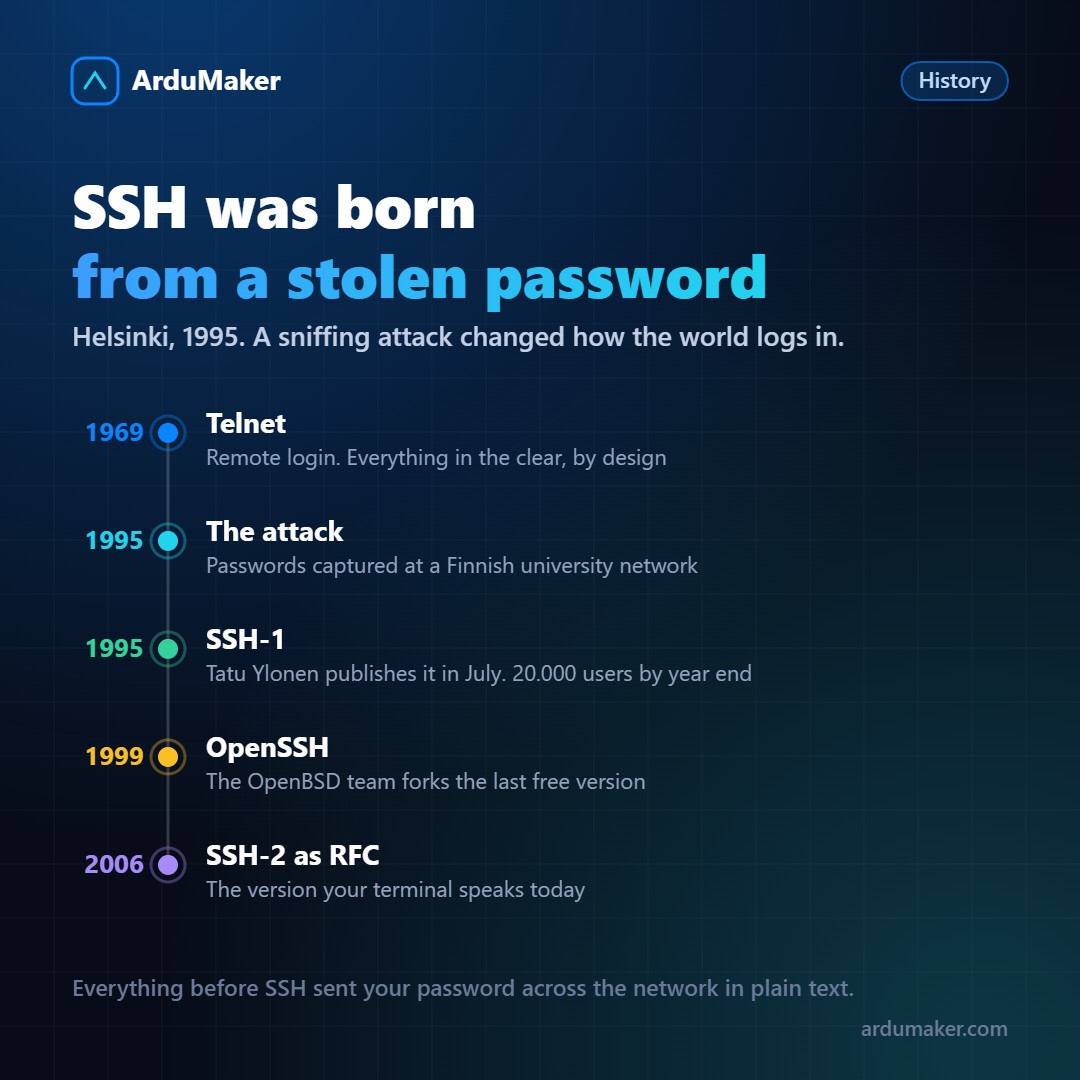
Até meados dos anos noventa, conectar-se a uma máquina remota se fazia com telnet, rlogin ou rsh. Os três tinham uma característica em comum: mandavam tudo pela rede sem criptografar. Seu usuário, sua senha e cada comando que você escrevia viajavam em texto plano.
Não era um descuido, era o contexto. Esses protocolos foram projetados para redes acadêmicas onde todo mundo se conhecia e a ideia de um atacante no meio não estava no modelo mental de ninguém.
Com a Internet crescendo, esse suposto deixou de se sustentar.
1995, Helsinque
Na Universidade Tecnológica de Helsinque, um pesquisador chamado Tatu Ylönen descobriu que alguém havia colocado um capturador de tráfego na rede da universidade e estava coletando senhas. Milhares delas, simplesmente escutando.
Sua reação foi escrever um substituto. Em julho de 1995 publicou SSH, Secure Shell: a mesma ideia que rlogin mas com o tráfego criptografado e com autenticação do servidor, para que não se possa se passar por ele.
Ele o liberou de graça e a adoção foi imediata. Até o final daquele ano se calculavam uns 20.000 usuários em cinquenta países. Para uma ferramenta de infraestrutura em 1995, isso é enorme.
O problema de licença, e OpenSSH
No ano seguinte Ylönen fundou uma empresa para comercializá-lo, e as novas versões deixaram de ser livres. O mundo que já dependia do SSH ficou olhando.
Em 1999 a equipe do OpenBSD pegou a última versão com licença livre (a 1.2.12), removeu o código com restrições, substituiu as partes patenteadas e publicou o OpenSSH.
Esse projeto é o que acabou vencendo: quando hoje você escreve ssh no Linux, no macOS ou no Windows, quase certamente está usando o OpenSSH. Que seja mantido pela galera do OpenBSD, obcecados com segurança ao ponto de auditar o código linha por linha, não é um detalhe menor para algo que protege o acesso à metade da Internet.
SSH-1 e SSH-2 não são a mesma coisa
O protocolo original tinha fraquezas de design que apareceram com os anos. O SSH-2, padronizado em 2006 em uma série de RFCs, é uma reescrita, não uma atualização: muda a troca de chaves, separa a autenticação do transporte e permite negociar algoritmos.
Por isso os clientes modernos simplesmente se recusam a falar SSH-1. Se você alguma vez encontrar um equipamento que só suporta a versão 1, não é um problema de compatibilidade: é um equipamento que precisa ser aposentado.
O que ficou de tudo isso
Três ideias do SSH se tornaram padrão em quase tudo o que veio depois:
Autenticar o servidor, não apenas o cliente. Essa impressão digital em known_hosts existe para que ninguém possa se passar pela máquina.
Chaves em vez de senhas. O segredo não viaja. Hoje é a forma normal de autenticar máquinas entre si, muito além do SSH.
Um canal cifrado e multiplexado. O SSH não leva apenas o seu terminal: sobre a mesma conexão viajam cópias de arquivos, túneis de portas e encaminhamento de agente. A ideia de "um canal seguro com várias coisas dentro" está hoje em todos os lugares.
Não está mal para algo que começou porque alguém se irritou ao ver sua senha em um log alheio.