Arquitetura segura por padrão: como o ArduMaker é pensado
Publicado em 2026-09-12 por frfrand
Puertos cerrados por defecto, SSH con fecha de vencimiento, aislamiento por empresa y auditoría de cada comando: por qué la seguridad que depende de la memoria siempre falla.
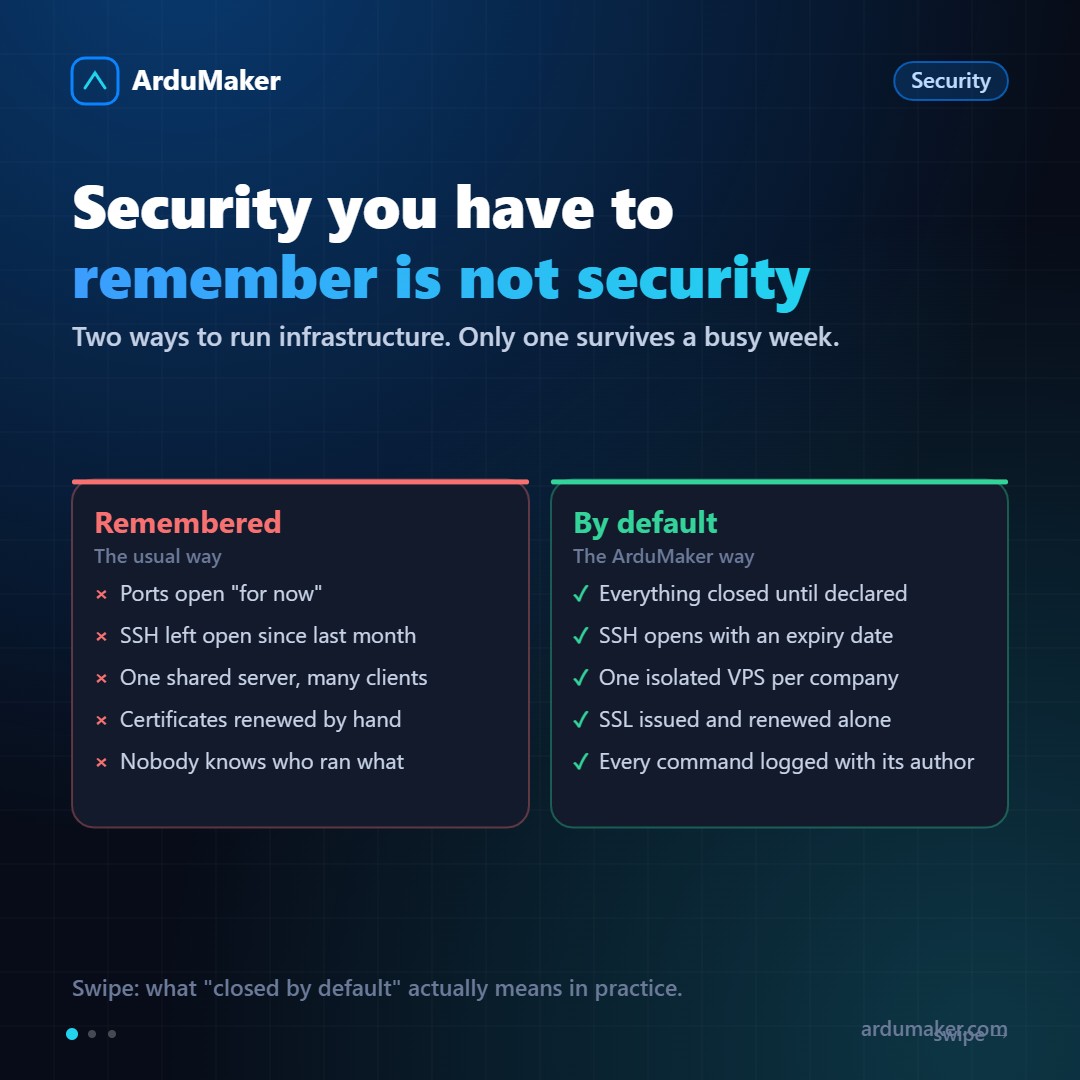
Quase todos os incidentes de segurança que terminam mal começam da mesma forma: alguém abriu algo "por um tempo" e esqueceu.
A porta 5432 aberta para testar uma conexão de casa. O acesso SSH dado a um contratado em março. A regra de firewall temporária que já dura oito meses. Nenhuma dessas decisões foi irresponsável no momento; o problema é que dependiam de alguém se lembrar de desfazê-las.
Por isso, a pergunta que guia o design do ArduMaker não é "como tornamos isso mais seguro?", mas "como fazemos com que isso não dependa de alguém se lembrar?".
Fechado por padrão, aberto por declaração
O estado inicial de um VPS no ArduMaker é: tudo fechado. Não há portas ouvindo o mundo, exceto aquelas que você declara explicitamente.
A diferença em relação à abordagem habitual é sutil, mas importante. Em um servidor comum, a configuração segura é algo que você faz após a instalação: fecha o que não usa. Isso significa que existe uma janela, às vezes de minutos, às vezes de meses, em que o servidor está mais aberto do que deveria.
Quando o estado padrão é fechado, essa janela não existe. E o trabalho de mantê-la fechada também não: não há nada para revisar periodicamente, porque abrir algo requer uma ação deliberada que fica registrada.
SSH com data de expiração
Esta é a parte que mais nos perguntam, então vale a pena explicá-la em detalhes.
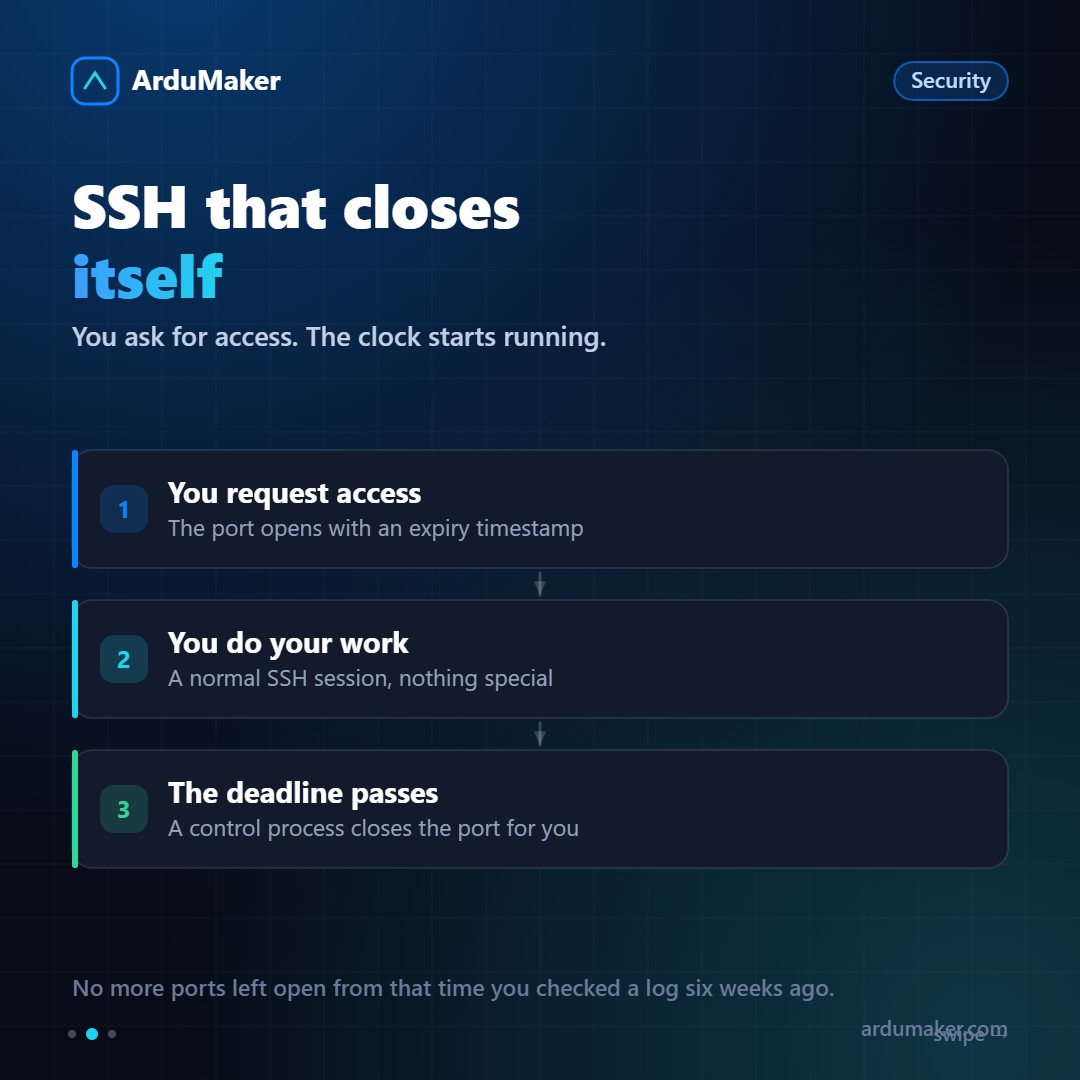
Quando você solicita acesso SSH a um VPS, a porta não se abre "até que você a feche". Ela se abre com um carimbo de data/hora de fechamento. Um processo de controle verifica periodicamente esses carimbos e, quando um expira, fecha a porta.
Não é preciso se lembrar. Não é preciso definir um lembrete. Não fica um acesso aberto daquela vez que você entrou para ver um log.
Na prática, isso muda a psicologia do acesso: solicitar SSH deixa de ser uma decisão que traz consequências indefinidas e passa a ser algo barato, porque se reverte sozinho. E, como é barato, as pessoas solicitam o acesso exatamente que precisam, em vez de pedir "tudo, por precaução".
Isolamento como estrutura, não como configuração
Existem duas formas de separar clientes em uma infraestrutura.
A primeira é por configuração: um servidor compartilhado onde cada cliente tem seu usuário, sua pasta e suas permissões. Funciona enquanto ninguém errar em um chmod, enquanto nenhuma aplicação tiver uma vulnerabilidade de escalada de privilégios, e enquanto o vizinho ao lado não consumir toda a CPU.
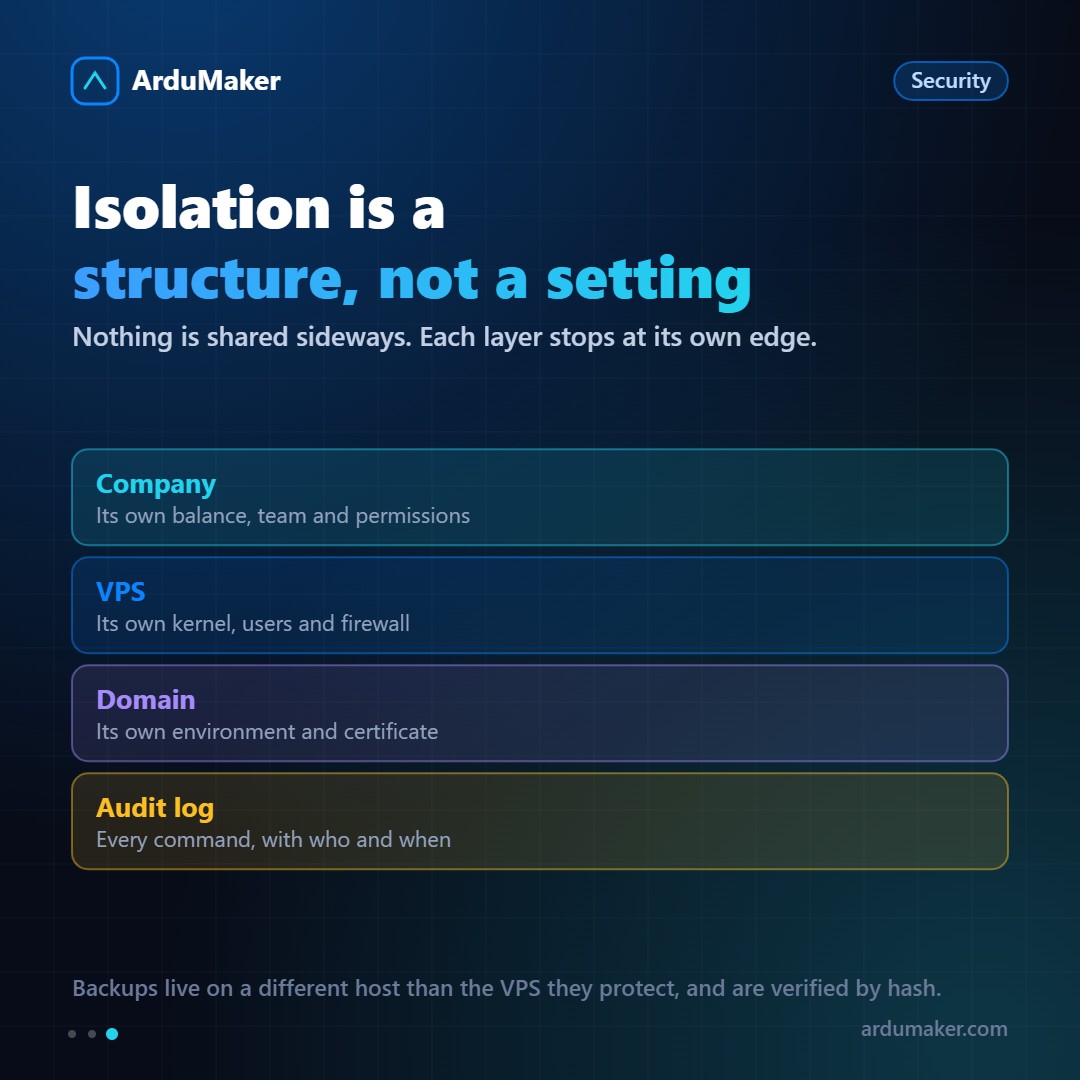
A segunda é por estrutura: cada cliente vive em uma Empresa separada, com seus próprios VPS. Não há permissões que possam estar mal configuradas entre um e outro, porque não há um local onde eles se toquem.
ArduMaker usa a segunda. É mais caro de operar e bastante mais difícil de quebrar por acidente, o que é exatamente o trade-off que buscamos.
Tudo fica registrado
Cada comando executado em um VPS através da plataforma fica registrado: o que foi executado, quem lançou e quando.
Isso não é apenas para auditorias formais. O valor real aparece no dia a dia, quando algo parou de funcionar e a pergunta é "o que mudou aqui?". Sem registro, a resposta costuma ser uma reconstrução pela memória. Com registro, é uma consulta.
O mesmo vale para os backups: eles são armazenados em um host diferente daquele que executa o VPS, porque um backup no mesmo disco que o banco de dados não é um backup, e são verificados com seu hash, para que você saiba se o arquivo está íntegro antes de precisar dele e não depois.
SSL sem datas no calendário
Os certificados do Let's Encrypt duram 90 dias. Estatisticamente, essa é uma das causas mais comuns de queda de um site: ninguém tocou em nada e, de repente, o navegador exibe o aviso vermelho.
No ArduMaker, o certificado é emitido e renovado sozinho. Não há uma tarefa de cron que alguém precise revisar, nem um e-mail que alguém precise ler.
É o mesmo princípio de sempre: se uma tarefa tem que acontecer de qualquer jeito, não pode depender de uma pessoa.
A ideia de fundo
Minimizar erros humanos não é desconfiar das pessoas. É aceitar que todos temos semanas ruins, e que uma infraestrutura que só é segura quando a equipe está descansada e atenta não é segura.
Mais isolamento, mais controle, menos coisas para lembrar.