Acesso SSH que se fecha sozinho: por que fizemos assim
Publicado em 2026-09-12 por frfrand
El problema no es abrir el acceso, es acordarse de cerrarlo. Cómo funciona un acceso con fecha de vencimiento y qué cambia en la práctica cuando pedir permiso deja de tener consecuencias permanentes.
Todo equipe tem uma versão dessa história.
Alguém precisou entrar no servidor uma terça à tarde. O acesso foi aberto. O problema foi resolvido. E o acesso ficou aberto, porque fechá-lo não era urgente para ninguém, e o urgente sempre ganha do importante.
Seis meses depois, ninguém se lembra que está aberto. E é aí que deixa de ser uma anedota.
O problema não é abrir, é fechar
Vale separar bem, porque se confunde: abrir um acesso quase sempre está justificado. Alguém precisa olhar um log, restaurar algo, diagnosticar uma queda.
O que falha é o outro extremo. Fechar um acesso não tem urgência, não tem dono claro, e ninguém fica sabendo se não for feito. É uma tarefa que depende inteiramente da memória de uma pessoa ocupada.
Qualquer processo que dependa disso vai falhar. Não às vezes: sempre, com tempo suficiente.
Como funciona o acesso com vencimento
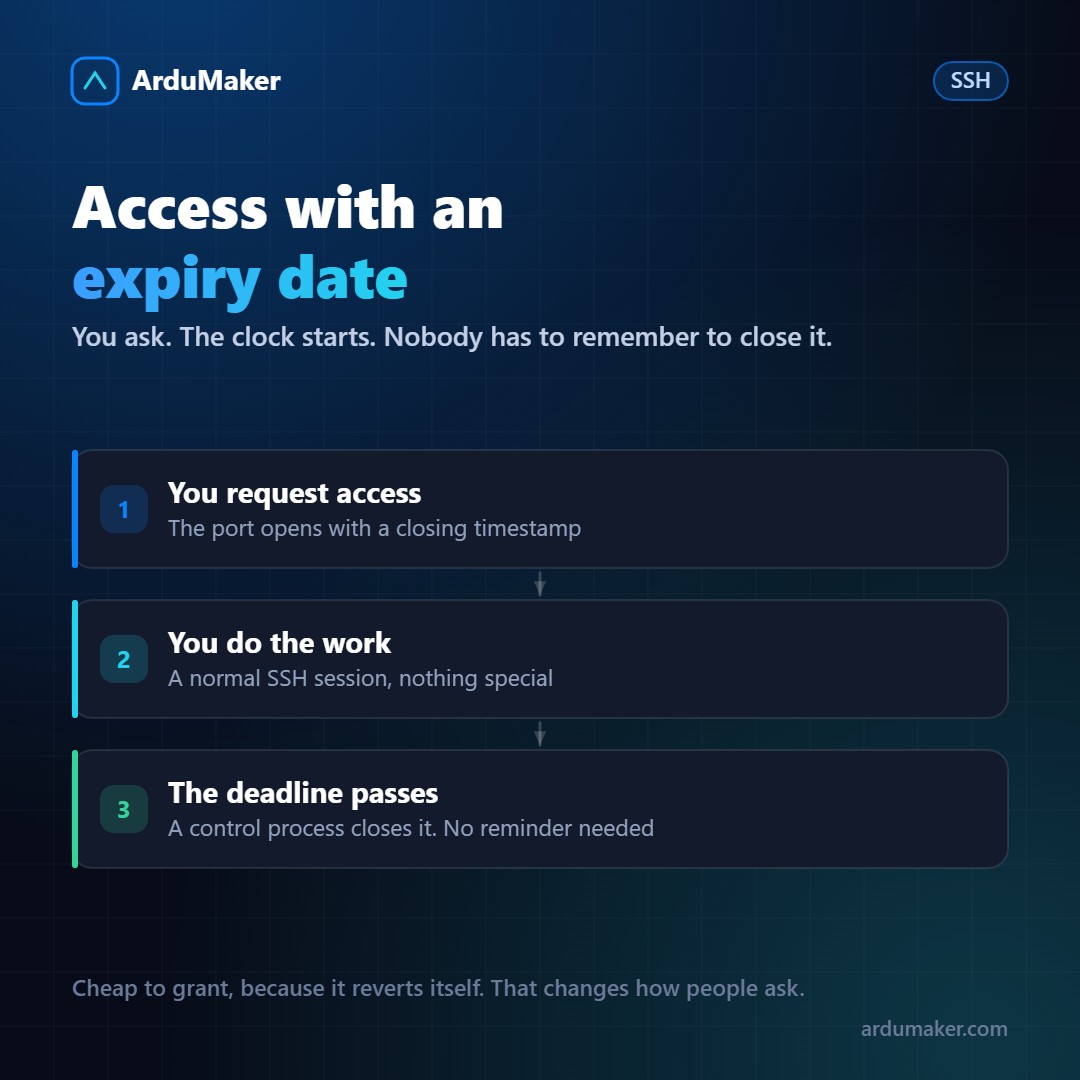
Na ArduMaker, quando você pede acesso SSH a um VPS, a porta não é aberta "até você fechá-la". Ela é aberta com um carimbo de data/hora de fechamento.
Um processo de controle revisa periodicamente esses carimbos. Quando um vence, fecha a porta. Sem intervenção, sem lembrete, sem depender de que alguém esteja disponível.
Do lado de quem usa não muda nada: é SSH normal, com seu cliente de sempre e sua chave. A diferença é o que acontece quando você para de usá-lo.
O efeito colateral que não esperávamos
Quando começamos a usá-lo internamente, apareceu algo que não havíamos previsto, e acabou sendo o mais valioso.
Pedir acesso deixou de ser uma decisão pesada.
Antes, abrir um acesso arrastrava uma consequência indefinida, então as pessoas pediam "tudo, por via das dúvidas", para não ter que pedir de novo. Quando o acesso é revertido automaticamente, pedir é barato. E como é barato, as pessoas pedem exatamente o que precisam, pelo tempo que precisam.
É o mesmo fenômeno que com os backups: quando restaurar é fácil, as pessoas testam as restaurações. Quando é uma operação, nunca testam.
O que fica registrado
Cada abertura fica registrada com quem a solicitou, quando, sobre qual VPS e até quando. Cada comando executado na plataforma também.
Isso responde à pergunta que sempre aparece depois de um incidente, que não é "quem teve a culpa?" mas "o que foi tocado e quando?". Sem registro, a resposta é reconstruída da memória e às vezes.
Se quiser algo parecido sem nossa plataforma
A ideia pode ser aplicada em qualquer servidor, e vale a pena mesmo que seja feito manualmente:
- Uma tarefa agendada que feche a porta em um horário fixo, em vez de deixá-la aberta.
- Chaves SSH com data de expiração: os certificados de SSH permitem emitir credenciais que expiram sozinhas.
- E o mais simples de tudo: revisar uma vez por mês o que está aberto. Quase sempre há uma surpresa.
O importante não é a ferramenta. É mover o fechamento de "alguém tem que se lembrar" para "acontece sozinho".