Cómo nació SSH: la historia detrás del comando que usás todos los días
Publicado el 2026-09-12 por frfrand
Un ataque de captura de contraseñas en Helsinki en 1995, un investigador molesto, y el protocolo que reemplazó a telnet. También por qué OpenSSH existe y qué tiene que ver OpenBSD.
Escribís ssh y entrás. Es tan cotidiano que cuesta imaginar que hubo un mundo sin eso, y que ese mundo terminó hace relativamente poco.
Antes: todo en claro
Hasta mediados de los noventa, conectarse a una máquina remota se hacía con telnet, rlogin o rsh. Los tres tenían una característica en común: mandaban todo por la red sin cifrar. Tu usuario, tu contraseña y cada comando que escribías viajaban en texto plano.
No era un descuido, era el contexto. Esos protocolos se diseñaron para redes académicas donde todo el mundo se conocía y la idea de un atacante en el medio no estaba en el modelo mental de nadie.
Con Internet creciendo, ese supuesto dejó de sostenerse.
1995, Helsinki
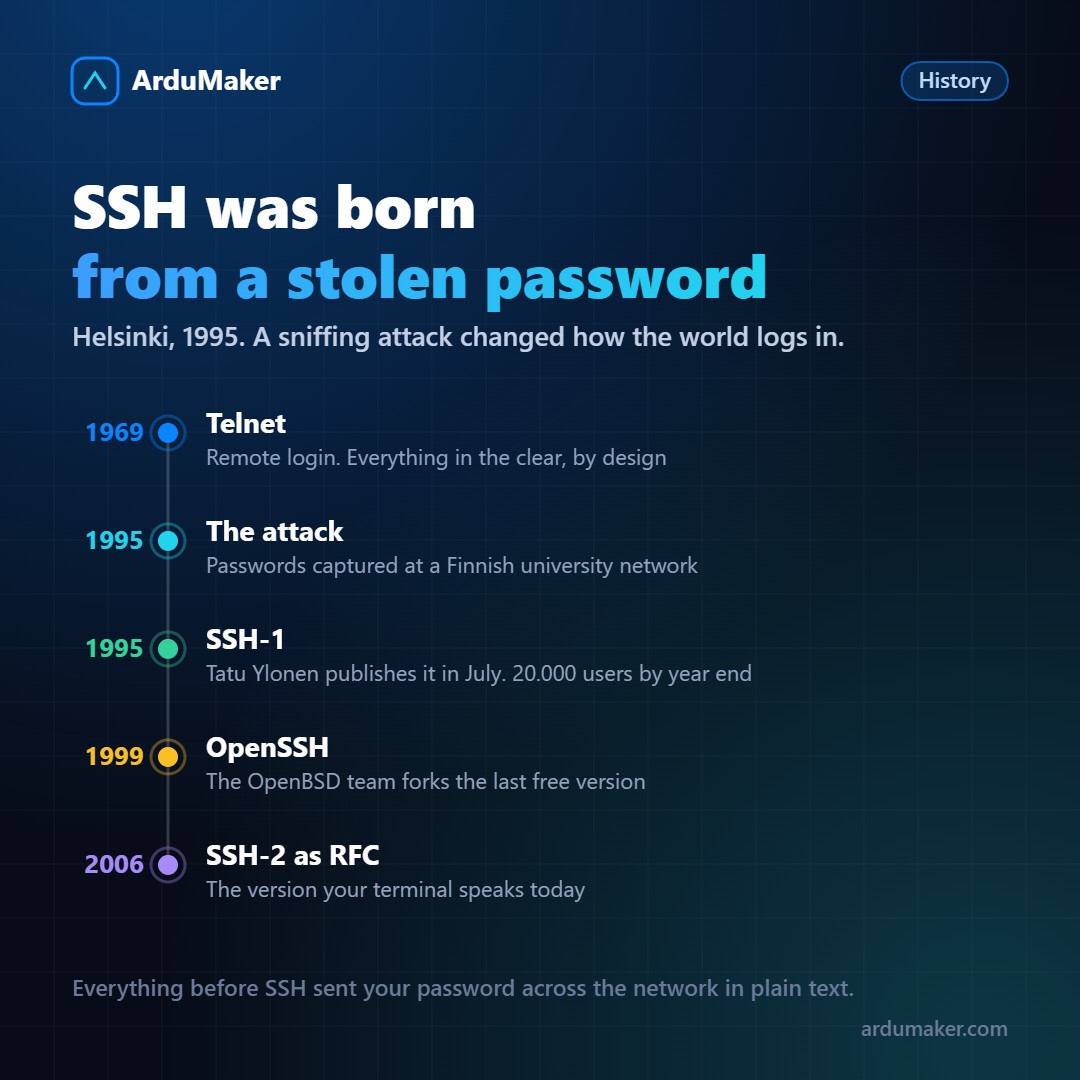
En la Universidad Tecnológica de Helsinki, un investigador llamado Tatu Ylönen descubrió que alguien había puesto un capturador de tráfico en la red de la universidad y estaba juntando contraseñas. Miles de ellas, simplemente escuchando.
Su reacción fue escribir un reemplazo. En julio de 1995 publicó SSH, Secure Shell: la misma idea que rlogin pero con el tráfico cifrado y con autenticación del servidor, para que no se pueda suplantar.
Lo liberó gratis y la adopción fue inmediata. Para fin de ese año se calculaban unos 20.000 usuarios en cincuenta países. Para una herramienta de infraestructura en 1995, eso es enorme.
El problema de licencia, y OpenSSH
Al año siguiente Ylönen fundó una empresa para comercializarlo, y las versiones nuevas dejaron de ser libres. El mundo que ya dependía de SSH se quedó mirando.
En 1999 el equipo de OpenBSD tomó la última versión con licencia libre (la 1.2.12), le quitó el código con restricciones, reemplazó las partes patentadas y publicó OpenSSH.
Ese proyecto es el que terminó ganando: cuando hoy escribís ssh en Linux, en macOS o en Windows, casi seguro estás usando OpenSSH. Que sea mantenido por la gente de OpenBSD, obsesionados con la seguridad hasta el punto de auditar el código línea por línea, no es un detalle menor para algo que protege el acceso a media Internet.
SSH-1 y SSH-2 no son lo mismo
El protocolo original tenía debilidades de diseño que aparecieron con los años. SSH-2, estandarizado en 2006 en una serie de RFCs, es una reescritura, no una actualización: cambia el intercambio de claves, separa la autenticación del transporte y permite negociar algoritmos.
Por eso los clientes modernos directamente se niegan a hablar SSH-1. Si alguna vez te encontrás un equipo que sólo soporta la versión 1, no es un problema de compatibilidad: es un equipo que hay que jubilar.
Lo que quedó de todo esto
Tres ideas de SSH se volvieron estándar en casi todo lo que vino después:
Autenticar al servidor, no sólo al cliente. Esa huella en known_hosts existe para que no te puedan suplantar la máquina.
Claves en lugar de contraseñas. El secreto no viaja. Hoy es la forma normal de autenticar máquinas entre sí, mucho más allá de SSH.
Un canal cifrado y multiplexado. SSH no sólo lleva tu terminal: sobre la misma conexión viajan copias de archivos, túneles de puertos y reenvío de agente. La idea de "un canal seguro con varias cosas adentro" está hoy en todos lados.
No está mal para algo que empezó porque alguien se enojó al ver su contraseña en un log ajeno.