Por qué se dice que Internet no es seguro
Publicado el 2026-09-12 por frfrand
Internet se diseñó para que los paquetes lleguen, no para que nadie los lea. Qué significa eso en la práctica, qué arregló HTTPS, qué sigue siendo visible y por qué el eslabón débil casi nunca es el cifrado.
La frase "Internet no es seguro" se repite tanto que dejó de significar algo. Vale desarmarla, porque la parte cierta es bastante específica y la parte falsa genera decisiones equivocadas.
El diseño original
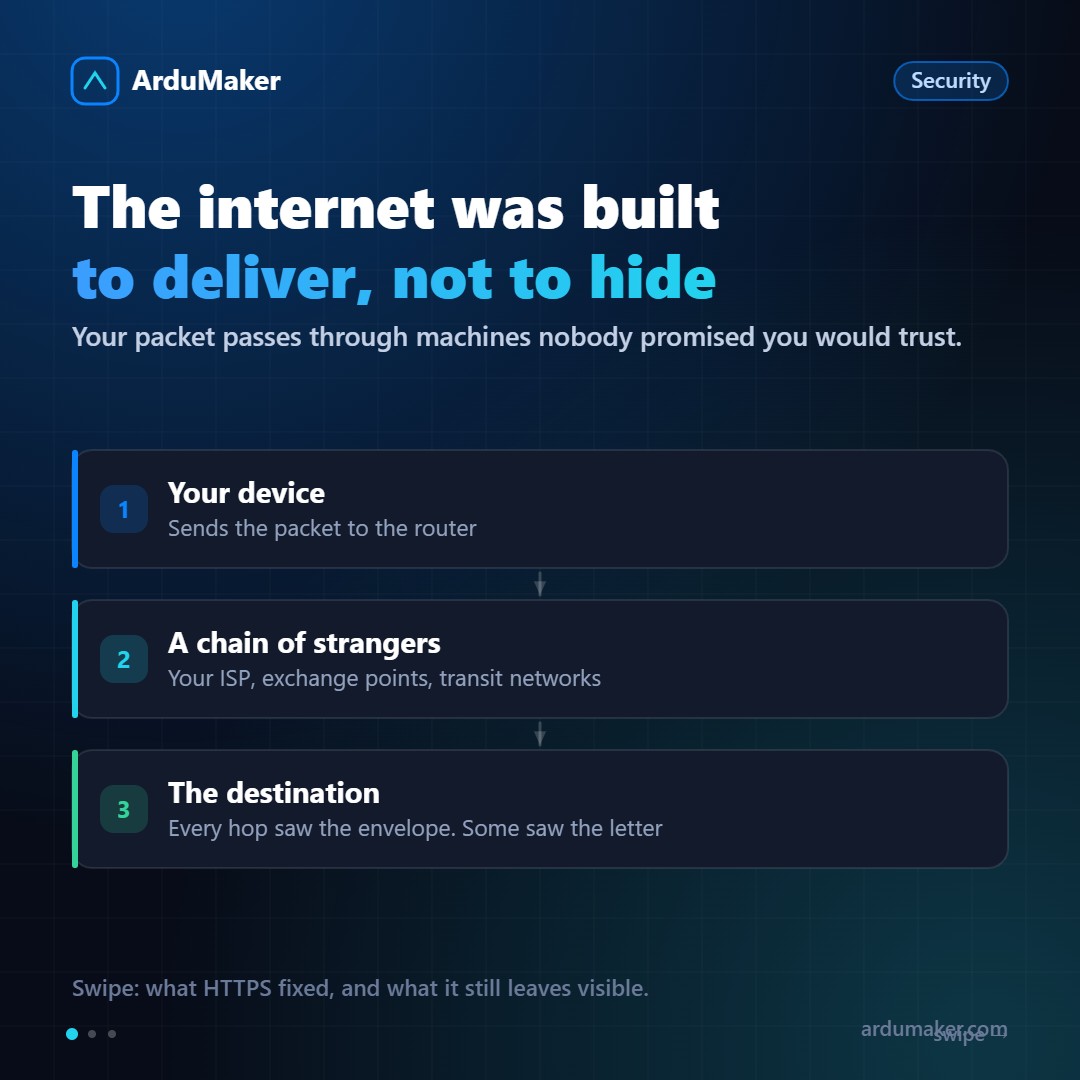
Internet se armó para que los paquetes lleguen a destino aunque se caigan partes de la red. Ese era el objetivo, y se cumplió maravillosamente.
Lo que no estaba en los objetivos era que nadie pudiera leer esos paquetes en el camino. En una red de universidades y centros de investigación donde todos se conocían, no parecía el problema principal.
La consecuencia es estructural: cuando mandás algo, ese paquete pasa por tu router, por tu proveedor, por puntos de intercambio, por redes de tránsito que no elegiste, hasta llegar. Cada uno de esos saltos maneja tu tráfico. Ninguno te prometió nada.
Eso es lo que quiere decir "Internet no es seguro": el transporte, por sí mismo, no protege nada.
Lo que arregló HTTPS
HTTPS agrega una capa de cifrado sobre ese transporte. Y funciona: hoy, en una conexión bien configurada, nadie en el medio puede leer ni modificar el contenido.
Además autentica al servidor. El certificado dice que estás hablando con quien creés estar hablando, y eso lo respalda una autoridad certificadora. Sin eso, el cifrado serviría de poco: podrías estar teniendo una conversación perfectamente cifrada con un impostor.
Que hoy sea gratis y automático (Let's Encrypt) es probablemente la mejora de seguridad más grande de la última década, simplemente porque hizo que casi todo el mundo lo use.
Lo que sigue siendo visible
Acá es donde conviene ser preciso, porque se exagera en las dos direcciones.
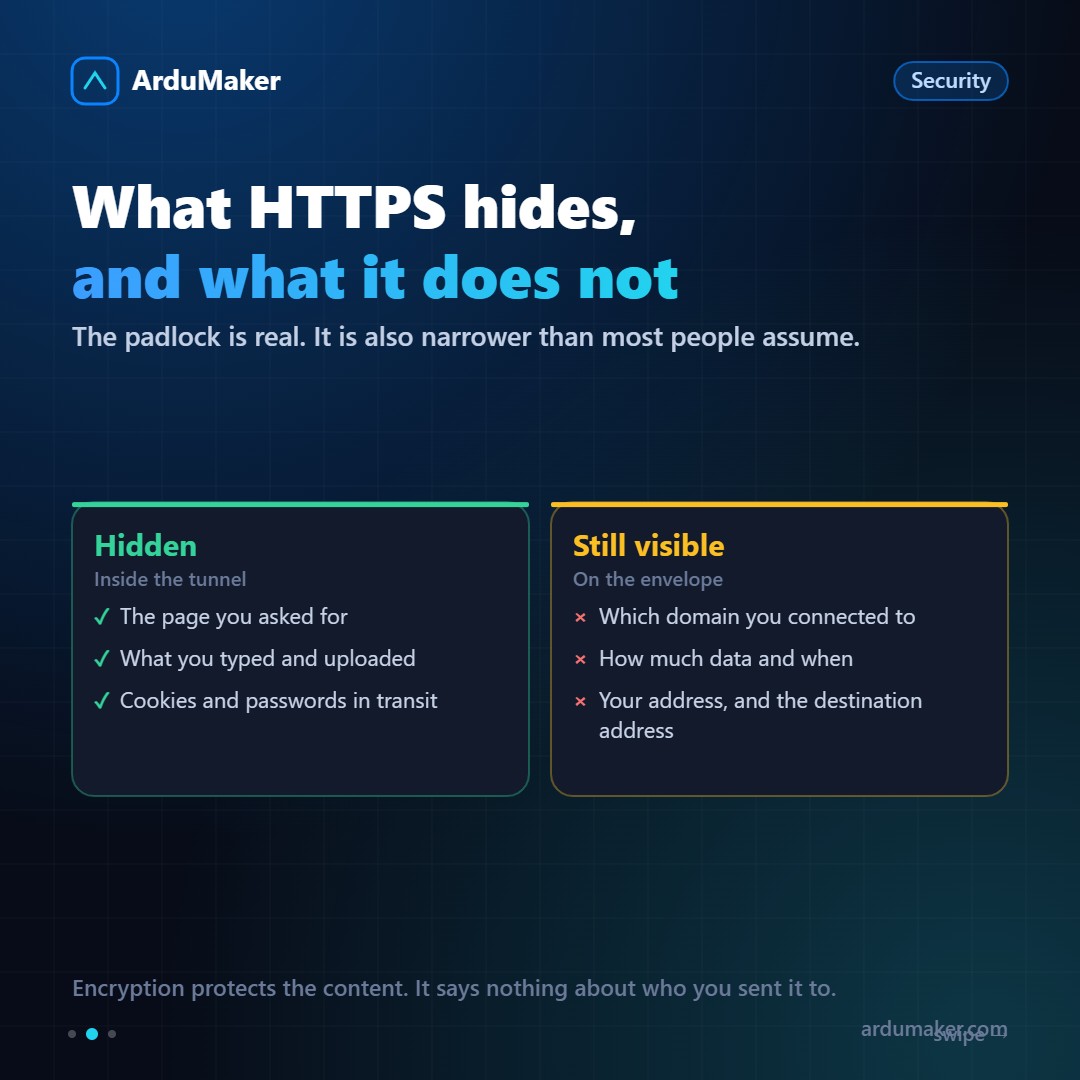
Con HTTPS, quien mire tu tráfico sigue viendo:
- A qué dominio te conectás. El nombre viaja sin cifrar al principio del handshake, para que el servidor sepa qué certificado presentar.
- Cuánto y cuándo. El tamaño y el ritmo de los paquetes dicen bastante. Se puede inferir qué video estás viendo por el patrón de descarga.
- Las direcciones de origen y destino. Sin eso el paquete no podría enrutarse.
Lo que no ve: la página concreta, lo que escribiste, lo que subiste.
Y el punto que más importa
Nada de lo anterior es por dónde entran los ataques reales.
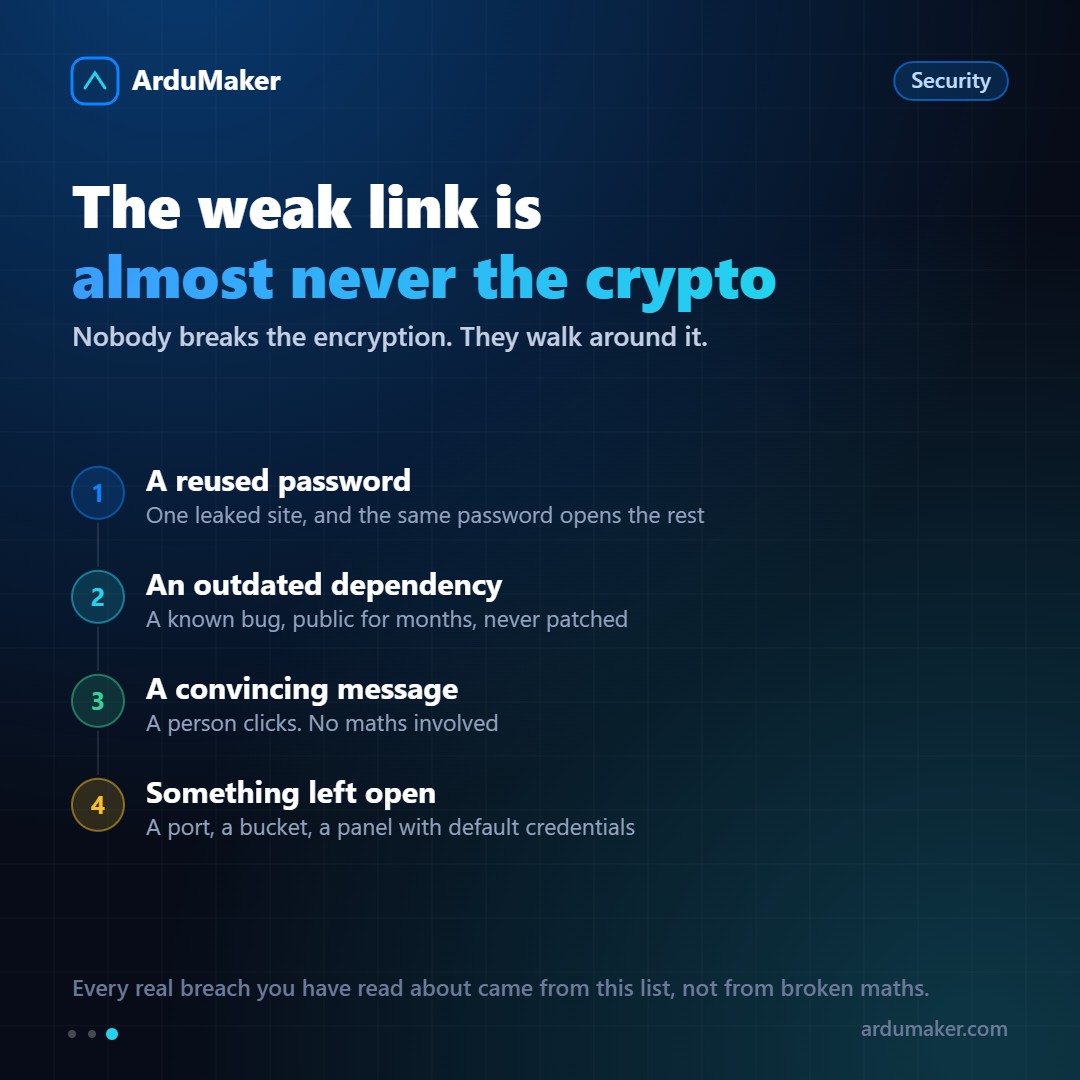
Prácticamente ninguna filtración conocida vino de romper el cifrado. Vinieron de:
Contraseñas repetidas. Se filtra un sitio cualquiera, y esa misma contraseña abre el correo, el banco y el panel de administración.
Dependencias desactualizadas. Una vulnerabilidad conocida, publicada hace meses, con parche disponible, en un servidor que nadie actualizó.
Un mensaje convincente. Alguien hace clic. No hay matemática involucrada.
Algo que quedó abierto. Un puerto, un panel con credenciales por defecto, un almacenamiento en la nube mal configurado.
El cifrado es la parte del sistema que funciona. Los problemas están alrededor.
Qué hacer con esto
Si sos usuario: contraseñas distintas en un gestor, y segundo factor donde se pueda. Eso solo te saca de la mayoría de los casos.
Si administrás servidores: actualizaciones automáticas de seguridad, nada abierto que no tenga que estarlo, claves en vez de contraseñas, y backups que probaste restaurar.
Ninguna de esas cosas es sofisticada. Son justamente las que se posponen porque nunca son urgentes hasta que lo son.