Qué es Tailscale y por qué cambió la forma de conectar máquinas
Publicado el 2026-09-12 por frfrand
Una VPN sin servidor central por el que pase el tráfico: cómo funciona el modelo de malla sobre WireGuard, qué resuelve que una VPN clásica no, y cuándo no conviene.
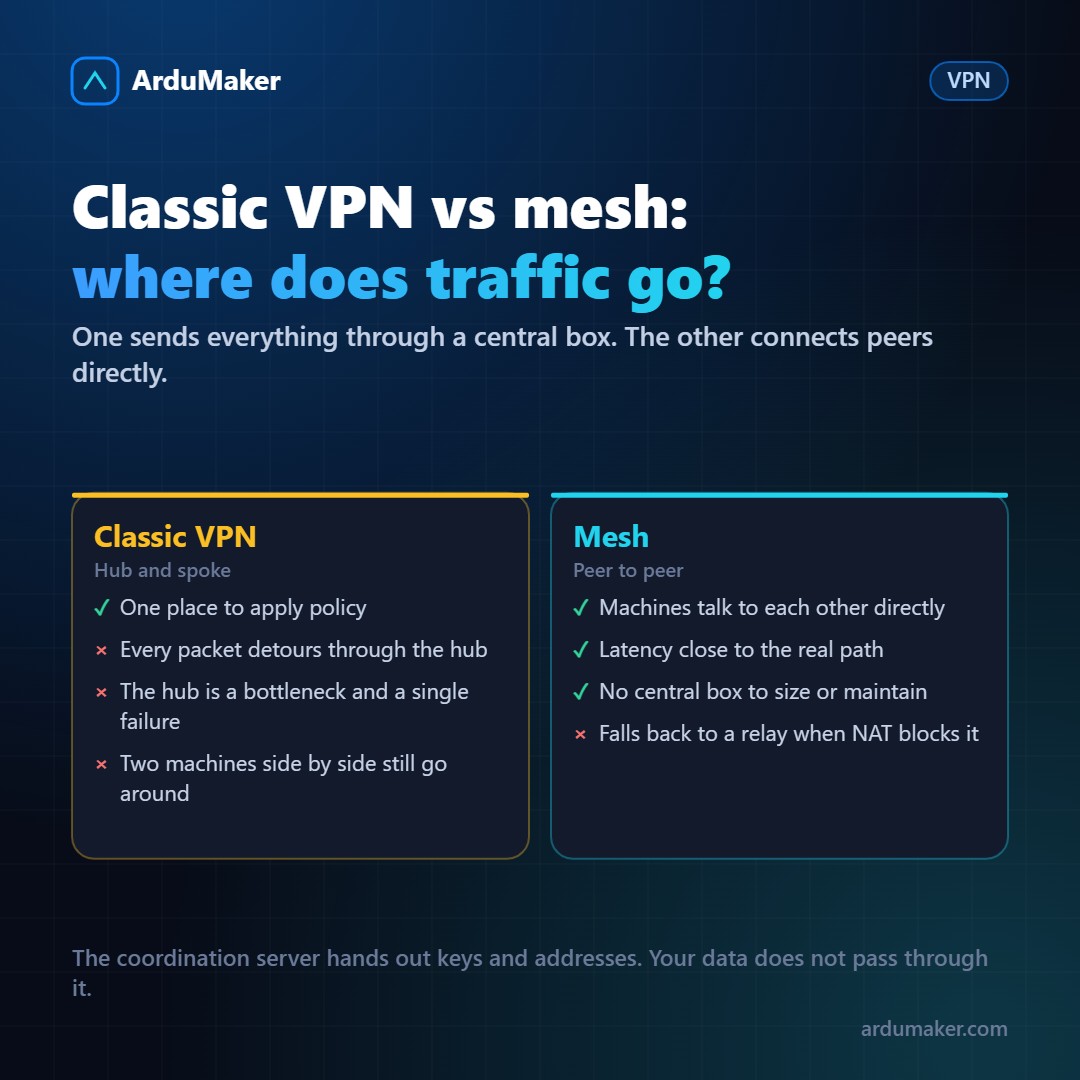
Una VPN clásica tiene un servidor central por el que pasa todo el tráfico. Funciona, y tiene dos problemas que se notan cuando el equipo crece.
El primero es la latencia: dos máquinas que están en la misma ciudad mandan sus paquetes a un servidor que puede estar en otro continente, para que vuelvan. El segundo es que ese servidor central es un cuello de botella y un punto único de falla.
Tailscale ataca eso con un modelo distinto.
La idea: el control va por un lado, los datos por otro
Tailscale construye una red en malla sobre WireGuard. Cada máquina que instalás recibe una dirección propia dentro de tu red privada y se conecta directamente con las demás.
El servidor de coordinación existe, pero no ve tu tráfico. Su trabajo es repartir claves públicas y ayudar a que dos máquinas se encuentren. Una vez que se encontraron, hablan directo.
Esa separación entre plano de control y plano de datos es todo el truco. El servicio central puede caerse y las conexiones ya establecidas siguen funcionando.
El problema difícil que resuelve
Dos máquinas detrás de routers domésticos no pueden conectarse directamente: ninguna de las dos acepta conexiones entrantes. Es el mismo NAT del que hablábamos al ver IPv4.
Tailscale usa técnicas de perforación de NAT: las dos máquinas empiezan a mandar paquetes hacia afuera al mismo tiempo, coordinadas por el servidor central, y aprovechan que el router deja abierto el camino de vuelta para lo que él mismo inició.
Funciona en la gran mayoría de las redes. Cuando no funciona (algunos NAT corporativos son especialmente hostiles), hay servidores de relevo que reenvían el tráfico cifrado. Es más lento, pero la conexión no se cae. El usuario no se entera de cuál de los dos caminos está usando.
Qué se siente distinto
Instalás el cliente en tu laptop, en tu servidor y en el de un compañero. Cada uno recibe una dirección estable.
A partir de ahí, esa dirección funciona igual esté la máquina en la oficina, en un café o en otro país. Se puede usar en un archivo de configuración, en una cadena de conexión, en un script. No cambia cuando cambia la red.
Eso es lo que más cuesta conseguir con una VPN tradicional, y es lo que más se agradece en el día a día.
Además trae control de acceso por reglas: se define qué máquina puede hablar con cuál y en qué puerto, en un archivo, en un solo lugar, en vez de replicar reglas de firewall en cada servidor.
Cuándo no conviene
Si necesitás inspeccionar el tráfico. Al ser directo entre pares, no hay un punto central donde mirar. Para algunos requisitos de cumplimiento, eso es un impedimento.
Si no querés depender de un servicio externo. El plano de control es de un tercero. Hay una alternativa de código abierto (Headscale) que se puede autoalojar, pero ahí volvés a tener algo que mantener.
Si lo único que necesitás es entrar a un servidor. Para eso alcanza SSH con claves, y no hace falta sumar una capa.
En qué se parece a lo que hacemos nosotros
La idea de fondo es la misma que aplicamos entre los VPS de ArduMaker: que las máquinas se vean entre ellas sin que ninguna tenga que quedar expuesta a Internet, y que el acceso se defina en un lugar y no replicado en cada servidor.
La diferencia es el alcance. Tailscale es excelente para incluir laptops y personas repartidas por el mundo. Los túneles entre VPS resuelven el tramo servidor a servidor, que es donde vive el tráfico constante y donde no querés depender de un tercero. Las dos cosas conviven bien.