IPv4 e IPv6: por qué convivimos con dos Internet a la vez
Publicado el 2026-09-12 por frfrand
Se acabaron las direcciones en 2011 y sin embargo todo sigue funcionando. Qué cambió con IPv6, por qué la transición tarda tanto y qué significa para tu servidor.
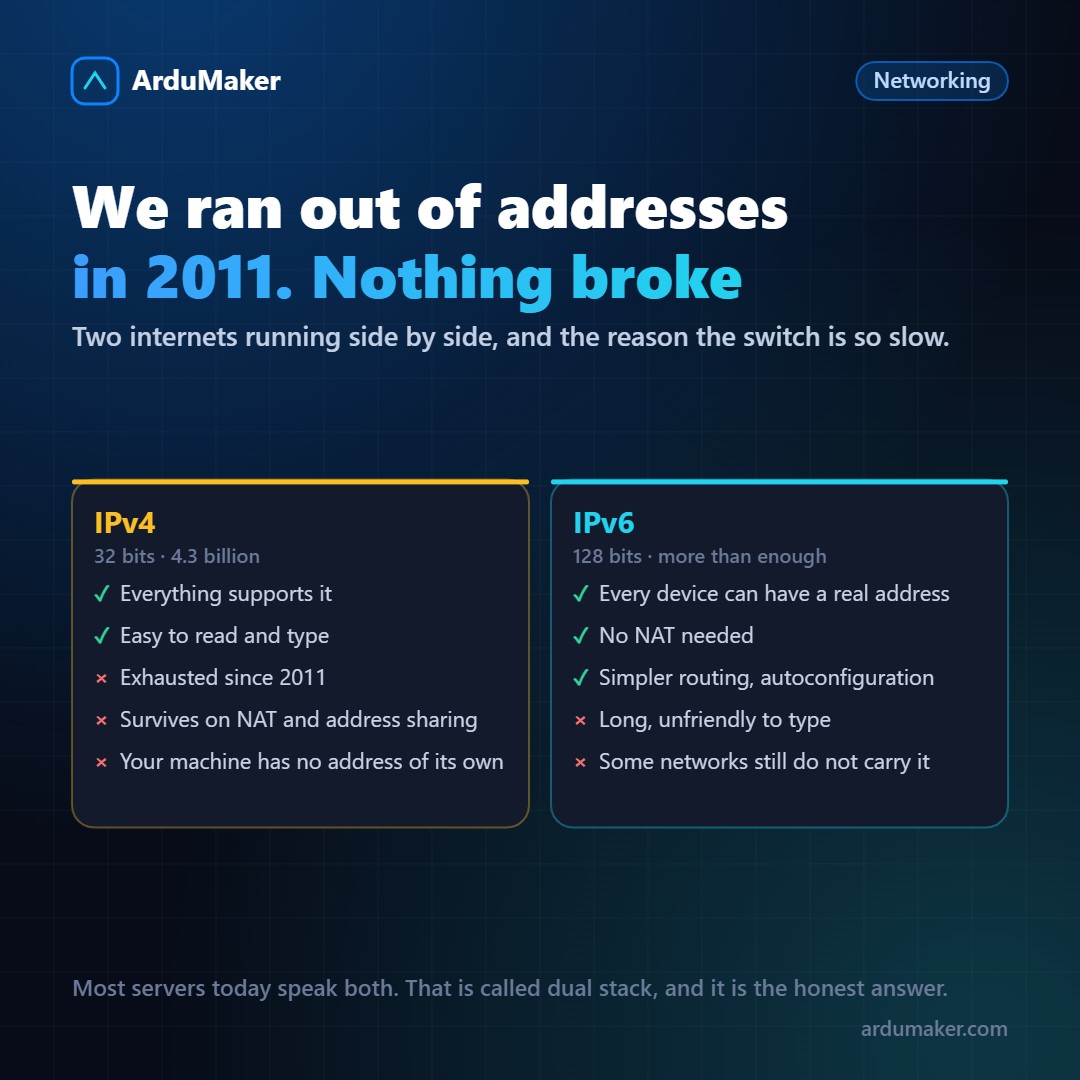
Las direcciones IPv4 se agotaron oficialmente en 2011. La autoridad que las reparte entregó el último bloque grande y se acabó.
Y sin embargo todo siguió funcionando. Vale la pena entender por qué, porque explica buena parte de cómo está armada Internet hoy.
El número que se quedó corto
IPv4 usa 32 bits, lo que da unos 4.300 millones de direcciones. En 1981, cuando se definió, eso parecía absurdamente generoso: había unos cientos de computadoras conectadas en el mundo.
Nadie previó los teléfonos, las heladeras, las cámaras ni los servidores virtuales que se crean y destruyen cada hora.
Por qué no colapsó
Por dos parches que funcionaron demasiado bien.
NAT. Tu casa entera, con quince dispositivos, usa una sola dirección pública. El router traduce. Multiplicá eso por millones de hogares y de golpe 4.300 millones alcanzan para mucho más.
Mercado secundario y reasignación. Los bloques que sobraban de las primeras décadas se compran, se venden y se subdividen.
El costo de esos parches no es visible pero existe: con NAT, tu dispositivo no tiene una dirección propia alcanzable. Iniciar una conexión hacia él requiere configuración extra. Cualquier cosa que conecte dos puntos directamente (videollamadas, juegos, transferencias) tiene que dar rodeos para funcionar.
Qué cambió con IPv6
IPv6 usa 128 bits. El número de direcciones resultante es tan grande que las comparaciones habituales no ayudan: alcanza para dar direcciones de sobra a cada dispositivo que exista y vaya a existir.
Se escriben en hexadecimal, en grupos separados por dos puntos, y con una regla de abreviación: los ceros a la izquierda de cada grupo se omiten, y un tramo de grupos en cero se reemplaza una sola vez por dos puntos dobles.
Lo que trae además del tamaño:
- No hace falta NAT. Cada máquina puede tener una dirección propia, alcanzable.
- Autoconfiguración: un dispositivo puede armarse una dirección válida solo, sin servidor que se la asigne.
- El enrutamiento es más simple, porque las cabeceras de los paquetes se simplificaron.
Por qué tarda tanto
Porque no son compatibles entre sí. Un equipo que sólo habla IPv6 no puede hablar con uno que sólo habla IPv4: son protocolos distintos, no versiones de lo mismo.
Eso obliga a que, durante la transición, casi todo hable los dos. A eso se le llama dual stack, y es la situación normal hoy: tu servidor tiene una dirección IPv4 y una IPv6, y cada cliente usa la que puede.
La consecuencia práctica es que nadie puede apagar IPv4 hasta que prácticamente todos hablen IPv6. Y como IPv4 sigue funcionando gracias a NAT, la urgencia nunca llega. Es un empate que lleva más de una década.
Qué significa para tu servidor
Tres cosas concretas, y todas se olvidan alguna vez:
Los registros DNS son dos. El registro A apunta a la dirección IPv4 y el AAAA a la IPv6. Si publicás sólo uno, algunos clientes llegan y otros no.
El firewall es doble. En Linux, iptables e ip6tables son conjuntos de reglas separados. Cerrar un puerto en IPv4 y dejarlo abierto en IPv6 es un error clásico, y difícil de notar porque todo "parece" bien.
Los logs muestran las dos. Si filtrás por formato de dirección, vas a perder la mitad de las entradas.
En ArduMaker cada VPS viene con las dos familias configuradas y los registros DNS se crean de a pares, precisamente para que no quede la mitad de la casa sin llave.