Arquitectura segura por defecto: cómo está pensado ArduMaker
Publicado el 2026-09-12 por frfrand
Puertos cerrados por defecto, SSH con fecha de vencimiento, aislamiento por empresa y auditoría de cada comando: por qué la seguridad que depende de la memoria siempre falla.
Casi todos los incidentes de seguridad que terminan mal empiezan igual: alguien abrió algo "por un rato" y se olvidó.
El puerto 5432 abierto para probar una conexión desde casa. El acceso SSH que se le dio a un contratista en marzo. La regla de firewall temporal que lleva ocho meses. Ninguna de esas decisiones fue irresponsable en el momento; el problema es que dependían de que alguien se acordara de deshacerlas.
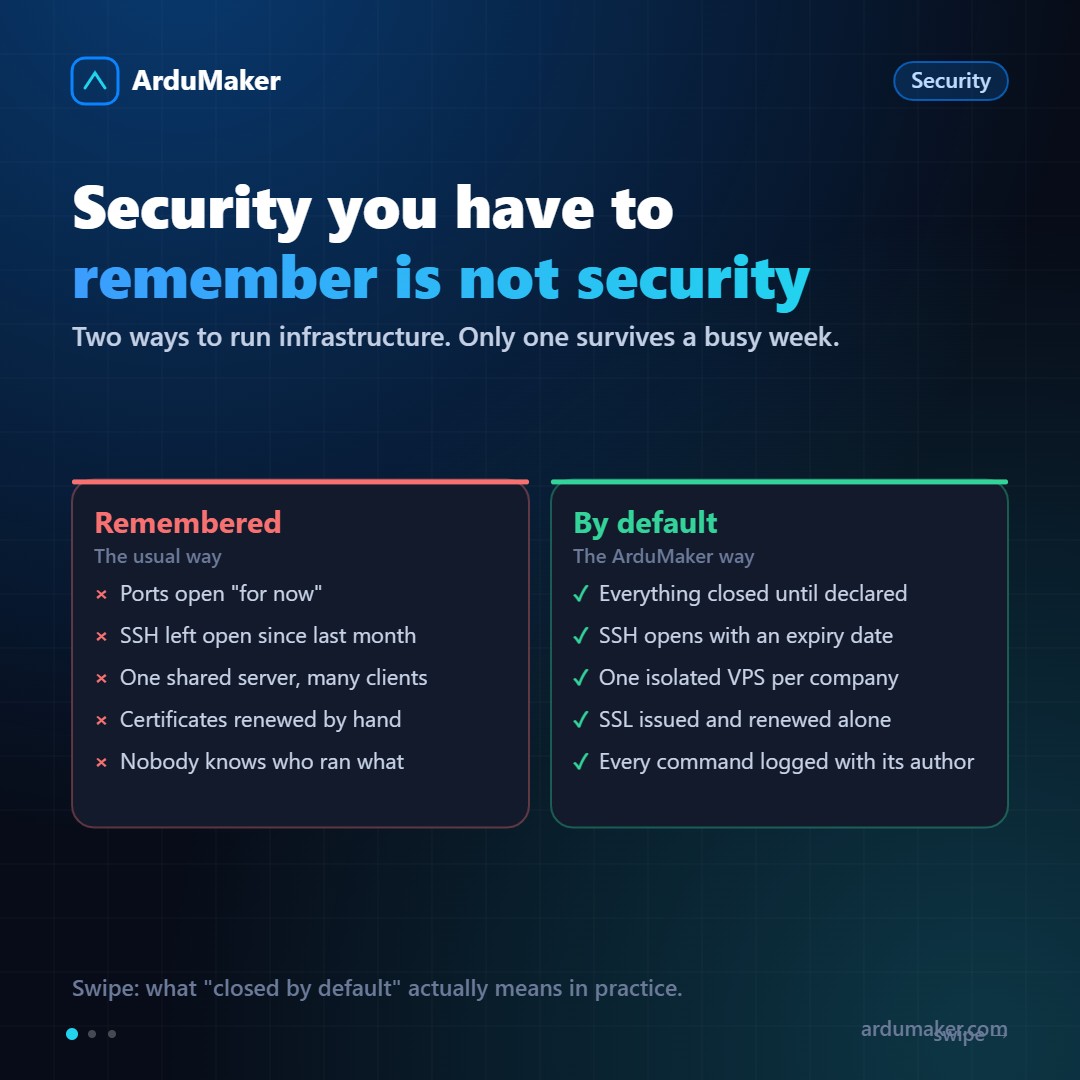
Por eso la pregunta que guía el diseño de ArduMaker no es "¿cómo hacemos esto más seguro?" sino "¿cómo hacemos que esto no dependa de que alguien se acuerde?".
Cerrado por defecto, abierto por declaración
El estado inicial de un VPS en ArduMaker es: todo cerrado. No hay puertos escuchando al mundo salvo los que declarás explícitamente.
La diferencia con el enfoque habitual es sutil pero importante. En un servidor común, la configuración segura es algo que hacés después de instalar: cerrás lo que no usás. Eso significa que existe una ventana, a veces de minutos y a veces de meses, en la que el servidor está más abierto de lo que debería.
Cuando el estado por defecto es cerrado, esa ventana no existe. Y el trabajo de mantenerla cerrada tampoco: no hay nada que revisar periódicamente, porque abrir algo requiere una acción deliberada que queda registrada.
SSH con fecha de vencimiento
Esta es la parte que más nos preguntan, así que vale explicarla en detalle.
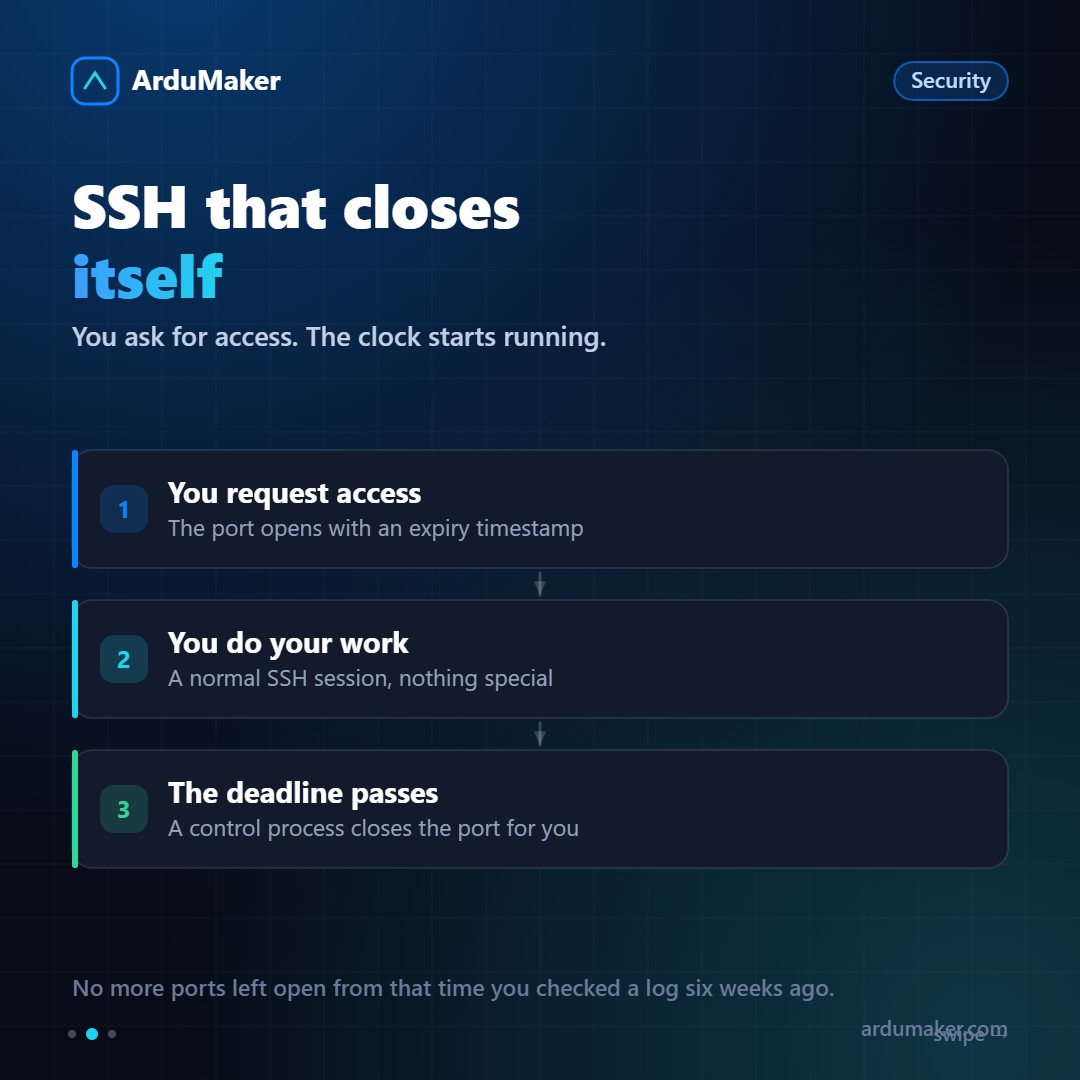
Cuando pedís acceso SSH a un VPS, el puerto no se abre "hasta que lo cierres". Se abre con una marca de tiempo de cierre. Un proceso de control revisa periódicamente esas marcas y, cuando una vence, cierra el puerto.
No hay que acordarse. No hay que poner un recordatorio. No queda un acceso abierto de aquella vez que entraste a mirar un log.
En la práctica cambia la psicología del acceso: pedir SSH deja de ser una decisión que arrastra consecuencias indefinidas y pasa a ser algo barato, porque se revierte solo. Y como es barato, la gente pide el acceso justo que necesita en vez de pedir "todo, por las dudas".
Aislamiento como estructura, no como configuración
Hay dos formas de separar clientes en una infraestructura.
La primera es por configuración: un servidor compartido donde cada cliente tiene su usuario, su carpeta y sus permisos. Funciona mientras nadie se equivoque con un chmod, mientras ninguna aplicación tenga una vulnerabilidad de escalada, y mientras el vecino de al lado no consuma toda la CPU.
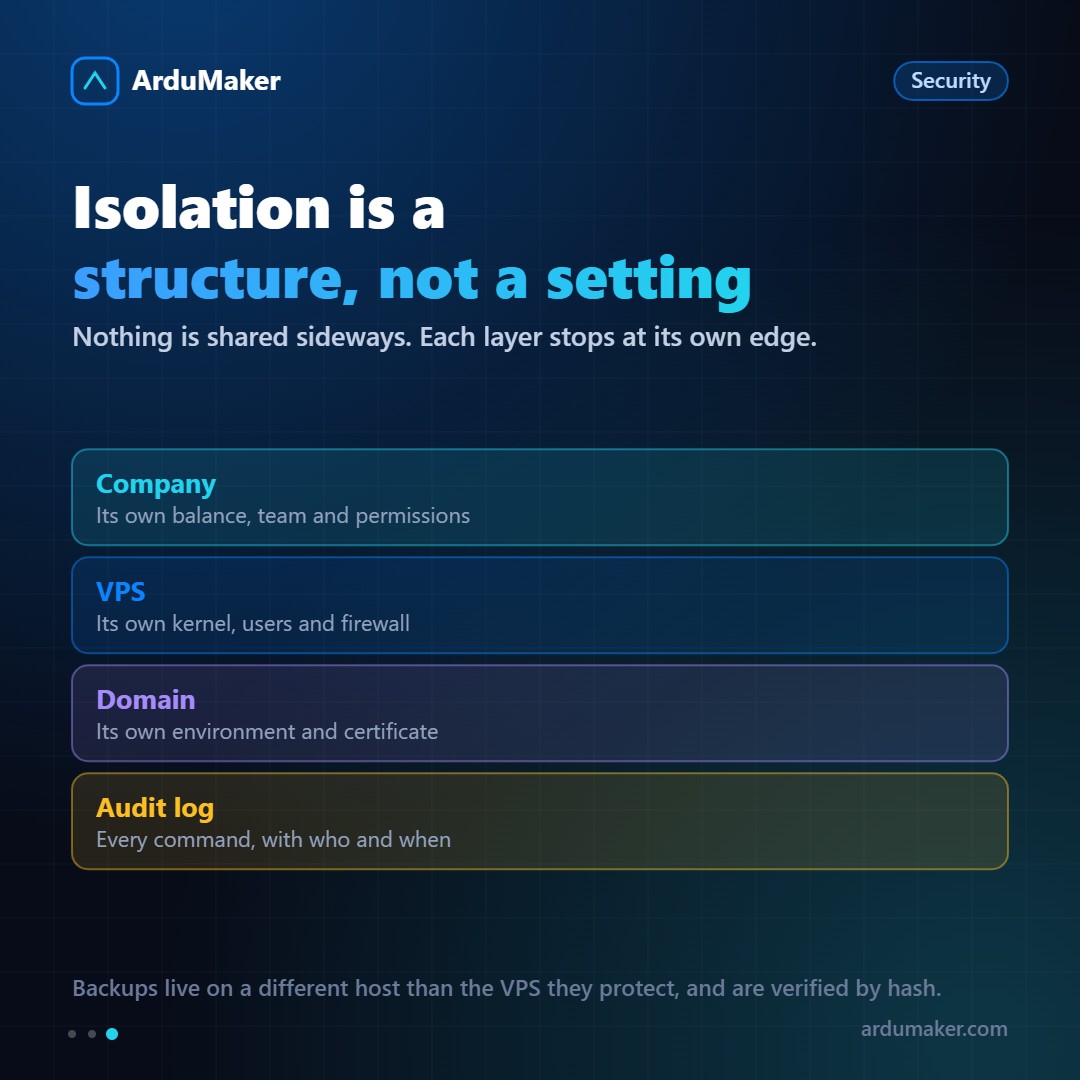
La segunda es por estructura: cada cliente vive en una Empresa separada, con sus propios VPS. No hay permisos que puedan estar mal puestos entre uno y otro, porque no hay un lugar donde se toquen.
ArduMaker usa la segunda. Es más caro de operar y bastante más difícil de romper por accidente, que es exactamente el intercambio que buscamos.
Todo queda escrito
Cada comando que se ejecuta sobre un VPS a través de la plataforma queda registrado: qué se ejecutó, quién lo lanzó y cuándo.
Esto no es sólo para auditorías formales. El valor real aparece en el día a día, cuando algo dejó de funcionar y la pregunta es "¿qué cambió acá?". Sin registro, la respuesta suele ser una reconstrucción por memoria. Con registro, es una consulta.
Lo mismo vale para las copias de seguridad: se guardan en un host distinto al que corre el VPS, porque un backup en el mismo disco que la base no es un backup, y se verifican con su hash, así que sabés si el archivo está íntegro antes de necesitarlo y no después.
SSL sin fechas en el calendario
Los certificados de Let's Encrypt duran 90 días. Esa es, estadísticamente, una de las causas más comunes de caída de un sitio: nadie tocó nada y de golpe el navegador muestra la advertencia roja.
En ArduMaker el certificado se emite y se renueva solo. No hay una tarea de cron que alguien tenga que revisar, ni un correo que alguien tenga que leer.
Es el mismo principio de siempre: si una tarea tiene que pasar sí o sí, no puede depender de una persona.
La idea de fondo
Minimizar errores humanos no es desconfiar de las personas. Es aceptar que todos tenemos semanas malas, y que una infraestructura que sólo es segura cuando el equipo está descansado y atento no es segura.
Más aislamiento, más control, menos cosas para recordar.